
ISMSとは?情報セキュリティの3要素やISO27001との関係をわかりやすく解説


FAQISMSに関するよくある質問
ISMSとは何ですか?
ISMSとは、Information Security Management Systemの略称で、「情報セキュリティマネジメントシステム」のことです。 企業の情報資産が漏洩するリスクを防ぎ、使いやすい状態で管理できる仕組みを構築します。

ISMSを構築するときのポイントはありますか?
ISMSでは、可用性、機密性、完全性をバランスよく保つようにしましょう。簡単にいうと、「その情報へのアクセスを許可された人だけ(機密性)が、正確かつ最新の情報(完全性)にアクセスし、使用したいときにいつでも使用できる(可用性)状態」にする必要があります。
ISMS認証の取得っていくらくらいかかるの?
ISMS認証の取得は、代表的な認証であるISO27001で50-150万円が目安になります。 企業規模やコンサルに依頼するかどうか、どの審査機関へ依頼するかなどで大きく変動します。
近年ではますますIT化が進んでおり、ヒト・モノ・カネに加えて情報も企業の経営資源とみなされるようになってきました。そんな中で近年日本企業の課題になってきているのが企業の情報セキュリティです。
さて、組織における情報セキュリティ管理を行う仕組みのことを「ISMS」と呼びますが、簡単に説明されてもピンとこない方も多いかもしれません。
そこで本記事では、ISMSの基本的な意味やISO27001・Pマークとの関係、認証取得の流れ、費用について、はじめての方にもわかりやすく解説します。
目次
ISMS(情報セキュリティマネジメントシステム)とは?
ISMS(Information Security Management System:情報セキュリティマネジメントシステム)とは、企業・組織の情報資産を守るための仕組みのことです。
わかりやすくまとめると、「企業にとって保護すべき情報資産が流出するリスクを防ぎ、使いやすい状態で管理できる体制を構築し、運用すること」を指します。
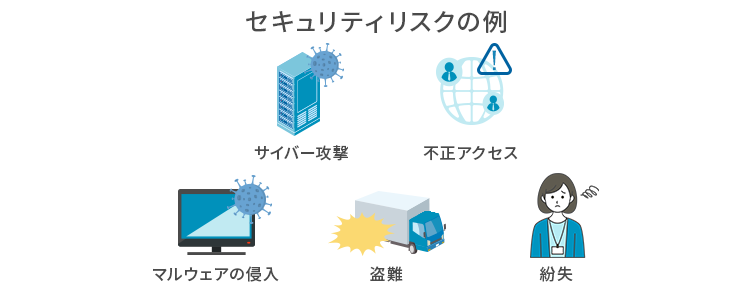
企業が扱う情報には、個人情報や営業資料、技術データなどさまざまなものがあります。これらの情報は、サイバー攻撃や不正アクセス、ウイルス感染、紛失や盗難などによって失われるリスクがあります。
ISMSでは、このようなリスクに対して場当たり的に対応するのではなく、ルールを決めて組織全体で継続的に管理・改善していくことが重視されています。
企業の情報資産を守るための仕組みである情報セキュリティマネジメントシステムISMS。
ISMSの認証制度として、ISO27001などがあります。
ISOプロでは、ISMSの構築や運用の仕方、ISO27001認証の取得方法や取得コスト、審査機関についてまとめた資料をご用意しています。無料でお渡しできますので、ぜひ下記から資料請求ください。

ISMSは情報漏洩を防ぐだけの仕組みではない
ISMSは、情報漏洩を防止するためだけの仕組みではありません。組織が保有する情報資産にどのようなリスクがあるのかを把握し、そのリスクを適切に管理することで、情報を安全かつ適切に利用できる環境を整えることが目的です。
例えば、顧客情報へのアクセス権限を必要な従業員に限定したり、重要なデータを適切にバックアップしたり、情報を持ち出す際のルールを定めたりすることが挙げられます。
また、情報セキュリティ上のリスクは、外部からの攻撃だけではありません。従業員による操作ミスや情報の紛失、退職者のアカウントが適切に管理されていないことなど、日常の業務にもさまざまなリスクがあります。
そのためISMSでは、技術的な対策だけでなく、社内のルールや業務プロセス、従業員への教育なども含めて、組織全体で情報セキュリティを管理します。
PDCAサイクルによって情報セキュリティ対策を継続的に改善する
ISMSの大きな特徴は、PDCAサイクルによって情報セキュリティ対策を継続的に改善していく点にあります。
「誰がどの情報にアクセスできるのか」「情報はどのように保管するのか」といったルールを定め(Plan)、実際に運用し(Do)、定期的に見直しを行い(Check)、課題があれば改善する(Action)というサイクルを繰り返すことで、リスクを最小限に抑え続けられる体制を維持します。
一度ルールを決めて終わりではなく、変化する脅威に合わせて仕組み自体を更新し続けることが重視されています。
ISMSは企業規模や業種を問わず構築できる
ISMSは、企業規模や業種を問わず構築できる仕組みです。
情報資産を保有していない組織はほとんど存在しないため、大企業から中小企業まで、また業種を問わず導入が可能です。
加えて、組織の一部門や特定の事業所単位での適用範囲設定もできるため、自社の実情に合わせて無理のない範囲からISMSの構築を始められます。
情報セキュリティの三要素
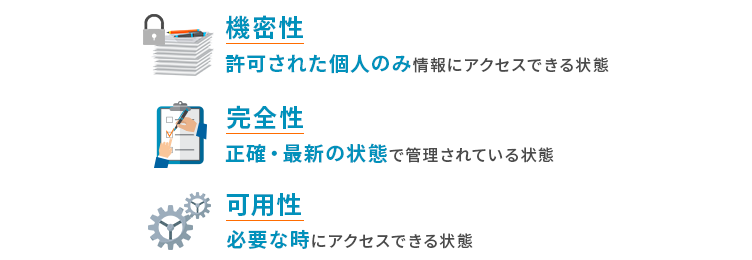
ISMSの基本的な考え方は「情報セキュリティの三要素」に基づいています。これは以下の3つをバランスよく確保することを意味します。
- 機密性:情報に対して許可された個人のみアクセスできる状態
- 完全性:情報および処理方法が正確かつ最新の状態で管理されている状態
- 可用性:許可された個人が必要な時にアクセスできる状態
つまり、「その情報へのアクセスを許可された人だけ(機密性)が、正確かつ最新の情報(完全性)にアクセスし、使用したいときにいつでも使用できる(可用性)状態」です。
三要素をバランスよく高めるには、多角的に対策を検討することが必要です。
例えば、機密性を高めるために「PCのパスワードを30桁以上にする」という対策を行うと、ログインの手間が増えて業務効率が低下します。
つまり、この対策は可用性を無視した対策であり、現実的ではないことがわかります。
情報セキュリティの三大要素については以下の記事で詳しく解説しているので、合わせてご確認ください。

ISMSとISO27001・Pマークとの違い
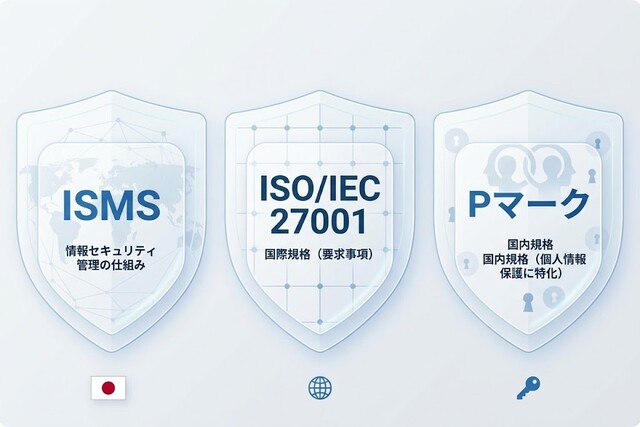
ISMSは情報セキュリティを管理する仕組みそのものを指し、ISO/IEC 27001はそのISMSを構築・運用するための要求事項を定めた国際規格です。
JIS Q 27001との違い
ISO27001とJIS Q 27001の違いは、原文と翻訳版という関係にある点です。
ISO27001は、国際標準化機構(ISO)と国際電気標準会議(IEC)が共同で策定した国際規格で、原文は英語で作成されています。一方、JIS Q 27001は、このISO27001を日本産業標準調査会(JISC)が日本語に翻訳し、原文との整合性を確認したうえで発行した国内規格です。
そのため両者は内容として同一のものとして扱われており、「ISO27001」と「JIS Q 27001」が併記されるケースもよく見られます。ただし、ISO27001が世界各国で通用する国際規格であるのに対し、JIS Q 27001は日本国内で用いられる国家規格である点は異なります。
プライバシーマーク(Pマーク)との違い
Pマークは、日本産業規格(JIS Q 15001)に基づく国内の認証制度で、個人情報の適切な取り扱いを重点的に評価する認証です。
対象範囲を「個人情報」に特化している国内規格であるため、国内市場での信頼向上に効果を発揮し、BtoC企業や個人情報を多く扱う事業者(人材サービス、金融など)で取得ニーズが高い点が特徴です。
ISO27001やPマークは、「どのようにISMSを構築すれば、情報資産を適切に保護・管理できるのか」を示すガイドラインといえます。これらの認証を取得することで、自社が国際規格または国内規格の要求事項を満たすISMSを構築・運用していることを、第三者に客観的に証明できるのです。
情報セキュリティの3要素「CIA」について
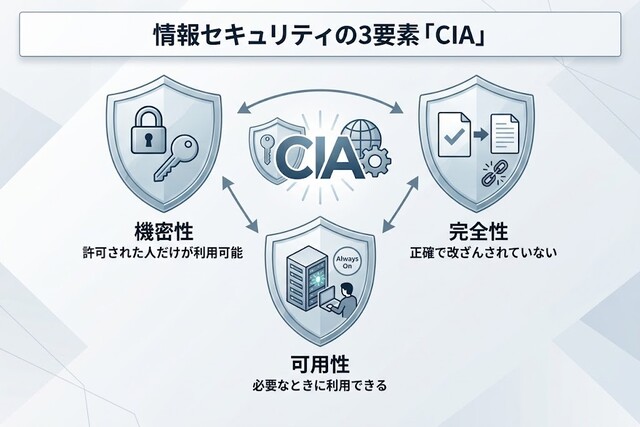
情報セキュリティの3要素とは、「機密性(Confidentiality)」「完全性(Integrity)」「可用性(Availability)」の3つを指し、それぞれの頭文字を取って「CIA」と呼ばれています。ISMSでは、この3要素をバランスよく確保することを基本的な考え方の一つとして、情報セキュリティ上のリスクを継続的に管理します。
機密性:許可された人だけが情報を利用できる
機密性とは、許可された人だけが情報にアクセスできる状態を確保することで、不正アクセスや情報漏洩を防ぐうえで、最も基本となる要素です。
アクセス権限の設定やパスワード管理などによって、権限のない第三者が情報を閲覧・取得できないようにします。
完全性:情報が正確で改ざんされていない
完全性とは、情報が正確かつ最新の状態で保たれ、改ざんされていないことを確保することです。
意図しない書き換えや削除、システム障害によるデータ破損などを防ぐための管理が求められます。情報が誤った状態で利用されると、業務上の判断ミスやトラブルにつながるため、正確性の維持は欠かせません。
可用性:必要なときに情報を利用できる
可用性とは、許可された人が必要なときに情報を利用できる状態を確保することです。
システム障害やサーバーダウンなどによって、必要な情報にアクセスできなくなる事態を防ぐことが求められます。セキュリティを強化しすぎるあまり、業務に必要な情報へのアクセスまで妨げてしまっては本末転倒であるため、利便性とのバランスを取ることが重要です。
ISMS適合性評価制度とは?
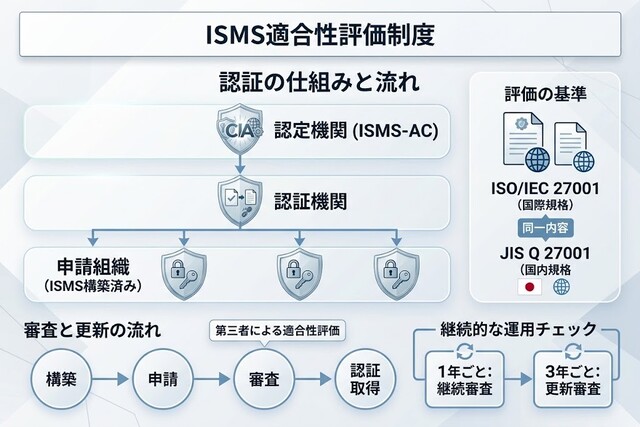
ISMS適合性評価制度とは、組織が構築・運用するISMSについて、ISO/IEC 27001(JIS Q 27001)への適合性を第三者が評価する制度です。
ISMS適合性評価制度における認証の仕組み
ISMS適合性評価制度は、情報マネジメントシステム認定センター(ISMS-AC)が制度運営を担い、認定を受けた第三者認証機関が個別の審査を行うという仕組みで成り立っています。
認証の判断基準となるのはJIS Q 27001で、これは国際規格であるISO/IEC 27001と整合性を取った内容です。そのため、この制度で認証を取得することは、国内だけでなく国際的にも通用する水準で情報セキュリティ管理体制が評価されたことを意味します。
認証後も、原則1年ごとの継続審査と3年ごとの更新審査を通じて、運用状況が継続的にチェックされます。
ISMS認証を取得すると何が証明される?
ISMS認証を取得することで証明されるのは、組織が場当たり的な対応ではなく、情報資産を洗い出し、リスクを評価したうえで、計画的に管理・改善を続けられる体制を備えているという点です。
技術的なセキュリティ対策そのものではなく、それを組織全体でマネジメントする仕組みが機能していることが評価対象となります。この証明があることで、取引先や顧客に対して、情報を安心して預けられる企業であることを客観的に示せます。
【アンケート調査】なぜ今、ISMS認証が必要とされているのか?
ISMS認証が求められる理由は、情報セキュリティの強化だけでなく、「信頼の獲得」と「取引機会の拡大」に直結するためです。
ISMS認証(ISO27001など)の取得には、一定の費用や運用負担がかかります。
しかし、それ以上に大きなメリットとして、取引先や顧客からの信頼性向上や、ビジネスチャンスの拡大が挙げられます。
一方で、「本当に取得する意味があるのか」「取引にどれほど影響するのか」と疑問を感じている方も少なくありません。
そこで、ここではなぜ今、ISMS認証が必要とされているのかについて、3つの側面から解説します。
サイバー攻撃・情報漏洩リスクの増大
近年、サイバー攻撃や情報漏えいのリスクは年々高まっており、企業規模を問わず対策が不可欠となっています。
特に、中小企業は「セキュリティ対策が甘い」と狙われやすく、ランサムウェアや不正アクセスによる被害や内部不正・ヒューマンエラーによる情報流出が増加しています。
このような状況の中で、個別の対策だけでは不十分とされ、組織全体で体系的に管理・改善していくISMSの重要性が高まっているのです。
取引要件・入札条件としてのISMS認証
ISMS認証は、企業間取引における「必須条件」や「評価項目」として扱われるケースが増えています。
特に、大手企業や官公庁との取引では、情報セキュリティ体制が厳しくチェックされるため、ISMS認証の有無が取引可否を左右することもあります。
また、認証を取得していることで、「一定水準のセキュリティ体制が整っている企業」として客観的に評価されるため、営業活動においても優位に働きやすくなります。
アンケートデータで見るISMS認証の実態
実際に、IT系中小企業の経営者約1,000人を対象にした調査からも、ISMS認証の重要性が明らかになっています。
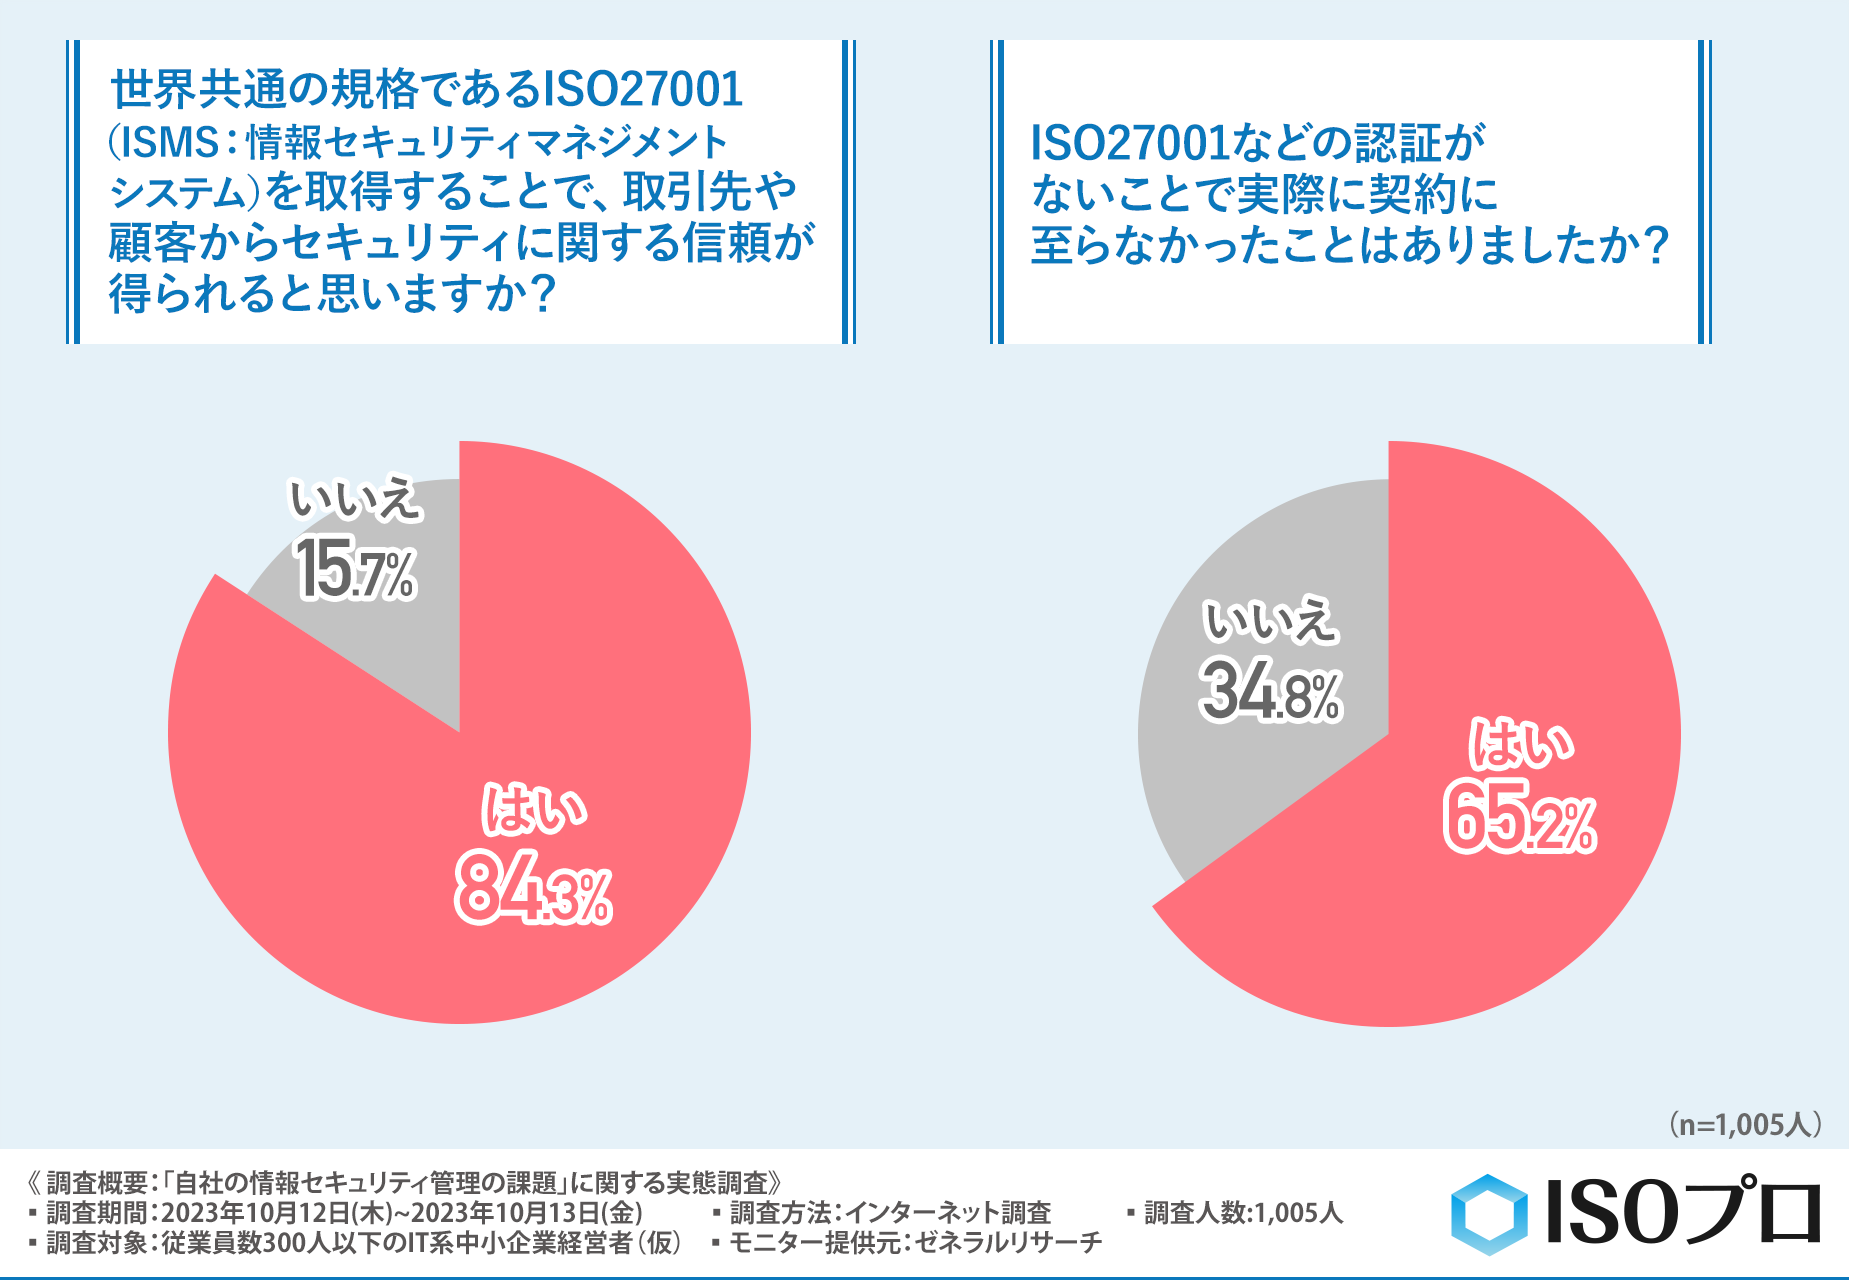
| Q:世界共通の規格であるISO27001(ISMS:情報セキュリティマネジメントシステム)を取得することで、取引先や顧客からセキュリティに関する信頼が得られると思いますか? |
A:
|
| Q:ISO27001などの認証がないことで実際に契約に至らなかったことはありましたか? |
A:
|
この結果から「ISO27001をはじめとした認証がないために、取引先や顧客から信頼を獲得できず、契約が成立しなかったという企業が多い」ことがわかります。ISO27001などのISMS認証が取引において優位に働く可能性があるといえるでしょう。
「自社の情報セキュリティ管理の課題」に関する実態調査の詳細は、以下の記事をご覧ください。
ISMS認証を取得するメリット・デメリット
ここでは、ISMS認証を取得するメリット・デメリットを解説します。
メリット
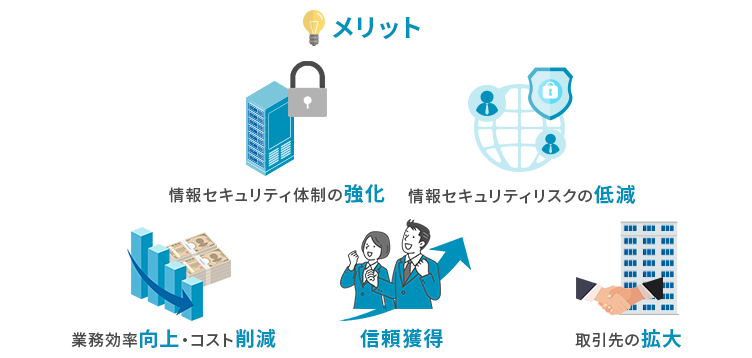
ISMS認証を取得するメリットをまとめました。
- 情報セキュリティ体制の強化
- 情報セキュリティリスクの低減
- 業務効率向上・ムダなコストの削減
- 取引先や顧客からの信頼獲得
- 取引先の拡大
ISMS認証を取得することで、「情報セキュリティ体制における国際的な基準を満たしている」という証明になります。
そのため、組織内部におけるメリット(情報セキュリティリスクの低減や業務効率化・ムダなコストの削減)だけでなく、取引先や顧客にもプラスの影響を与えることが期待できるでしょう。
デメリット
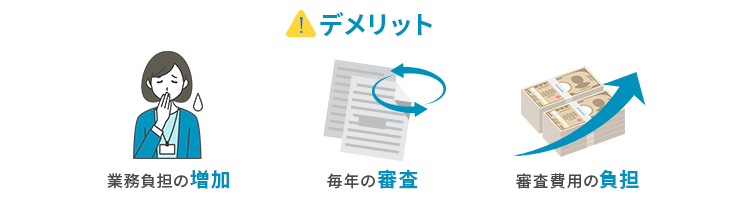
ISMS認証を取得するデメリットをまとめました。
- ISMS認証を取得するまでに業務負担が増える
- ISMS認証の取得時だけでなく、毎年審査を受ける必要がある
- 審査に費用がかかる
ISMS認証を取得するために書類を作成したり、業務プロセスを見直したりといった新たな業務を行うことが必要です。そのため、ISMS認証を取得する際は社員の業務負担が増加することがよくあります。
またISMS認証は「継続的改善」を掲げているため、取得して完了ではなく取得後も運用し、定期的に審査を受けることが求められます。そのため、審査の度に審査のための業務や費用が発生します。
ISMS認証のメリット・デメリットの詳細は、以下の記事をご覧ください。
ISMS認証の要求事項とは?
ISMS認証の要求事項は以下の10項目に分かれており、それぞれの項目を順番に行うことで情報セキュリティ体制の強化につながります。
| 要求事項 | 概要 |
|---|---|
| 1.適用範囲 | 用語・定義の説明など。 |
| 2.引用規格 | |
| 3.用語及び定義 | |
| 4.組織の状況 | PDCAサイクルのPlan(計画)にあたる部分で、ISMSを構築する段階。 |
| 5.リーダーシップ | |
| 6.計画 | |
| 7.支援 | |
| 8.運用 | PDCAサイクルのDo(実行)にあたる部分で、ISMSを運用する段階。 |
| 9.パフォーマンス評価 | PDCAサイクルのCheck(確認・評価)にあたる部分で、ISMSの有効性・適合性を確認する段階。 |
| 10.改善 | PDCAサイクルのAction(改善)にあたる部分で、ISMSの問題点・課題点を改善する段階。 |
ここでは、各要求事項の項目で求められている内容を解説します。
0.序文
「0.序文」は「なぜISMSが必要なのか」という哲学と、「この規格がどのような思想で設計されているか」という全体像を示し、箇条4以降で詳述される具体的な要求事項への導入的な役割を果たしています。
1.適用範囲~3.用語及び定義
「1.適用範囲~3.用語及び定義」には、ISO27001の適用範囲、用語・定義の説明といった内容が示されています。
実際に企業が取り組むことは記載されていませんが、読んでおくことでISO27001への理解が深まるでしょう。
4.組織の状況
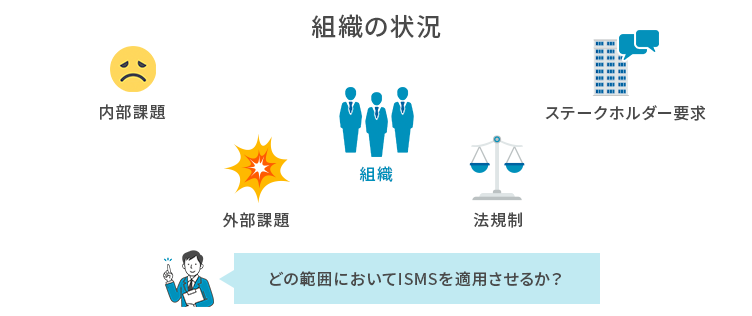
「4.組織の状況」は、組織を取り巻く情報セキュリティの状況を把握し、ISMSの適用範囲を決定する段階です。
組織には企業理念や経営方針などの目的があります。この目的を達成する際に妨げとなる組織内部・外部の課題や利害関係者からのニーズを明確にしたうえで、自社のどの範囲においてISMSを適用させるかを決定します。
5.リーダーシップ
「5.リーダーシップ」は、トップマネジメントの責任や求められる役割について示している項目です。
ここでいうトップマネジメントとは、「ISOに関する方針や目標などの策定、調整、統制などを行う最終責任者」のことです。適用範囲によっては、工場長や部長などがトップマネジメントに該当する場合もあります。
またトップマネジメントが行うこととして、ISMSの方向性や実施するべきことをまとめた「情報セキュリティ方針」を文書化し、組織内部に周知させることを求めています。
6.計画
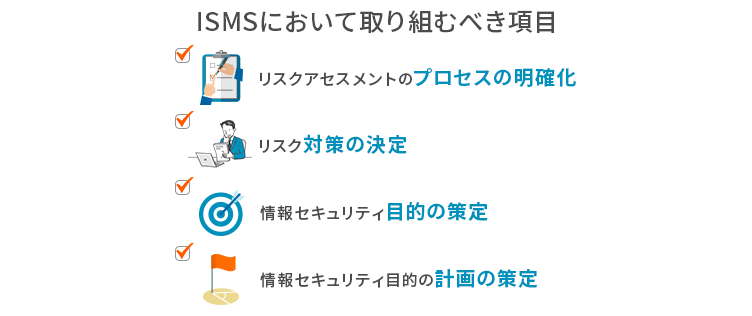
「6.計画」は、ISMSにおいて取り組むべき内容を計画することを求めている項目です。
具体的には、主に以下の4つについて取り組む必要があります。
- リスクアセスメントを実施するプロセスの明確化
- リスクに関する対策の決定
- 情報セキュリティ目的の策定
- 情報セキュリティ目的を達成するための計画の策定
関連記事:【サンプルあり】ISMS適用宣言書とは?必要性や作成方法を解説
関連記事:ISO27001附属書Aとは?役割や内容をわかりやすく解説
関連記事:ISO27001の情報セキュリティ目的とは?
7.支援
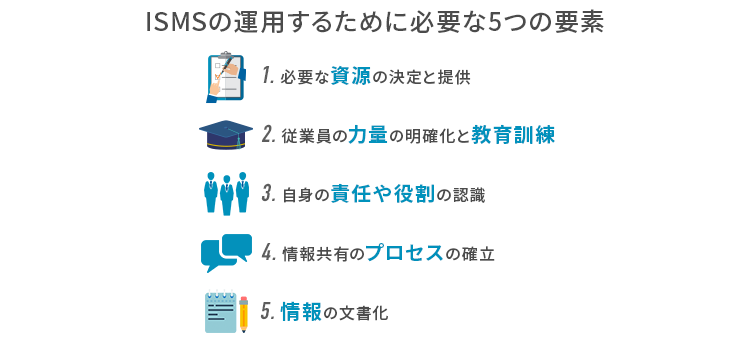
「7.支援」は、ISMSの運用をサポートするために必要な5つの要素において求めることを示した項目です。
- 必要な資源(ヒト・モノ・カネ・情報)を決定し、提供すること
- 従業員の力量(スキル・経験など)を明確にし、必要に応じて教育訓練を実施すること
- 各要員が自身の責任や役割を認識すること
- 必要な情報を共有するためのコミュニケーションを取るプロセスを確立すること
- 必要な情報を文書化すること
8.運用
「8.運用」は、「6.計画」で計画した内容を実行し、ISMSの運用における要求事項が示されている項目です。
- リスクアセスメントの実施
- 情報セキュリティ目的を達成するための計画の実施
9.パフォーマンス評価
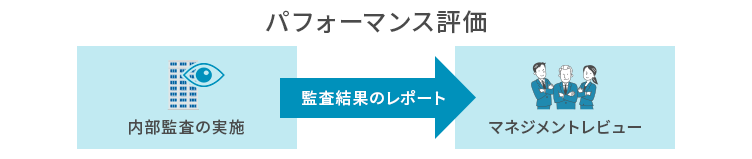
「9.パフォーマンス評価」は、運用したISMSの有効性や要求事項との適合性について、測定・評価するための要求が示されている項目です。
内部監査を実施し、ISO27001の要求事項との適合性や有効性を確認します。その後、監査結果をもとに、トップマネジメントは「ISMSが意図した成果をあげているかどうか」について評価するマネジメントレビューを行います。
10.改善
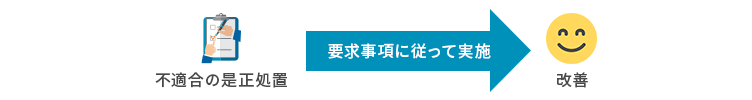
『10.改善』は、ISMSの改善を行うための要求事項が示されている項目です。パフォーマンス評価(内部監査など)やマネジメントレビューの結果、特定された不適合に対して是正処置を実施し、ISMSを継続的に改善していくことが求められています。
運用した結果を評価したうえで対策することでISMSの継続的改善を実現させ、組織の情報セキュリティパフォーマンスを継続的に向上できるのです。
ISMS認証取得の流れ
ISMS認証の取得は、一般的に6か月~1年程度が目安とされており、認証取得の一般的な流れは、以下の4つのステップに分けられています。
- 事前準備を行う:ISMSの適用範囲や取得目的を明確にし、現在の情報セキュリティ対策や課題を整理します。
- ISMSを構築する:情報資産の洗い出しやリスクアセスメントを行い、必要なルールや手順を整備してISMSを構築します。
- ISMSを運用する:構築したISMSを実際の業務で運用し、内部監査やマネジメントレビューなどを通じて改善を行います。
- ISMS認証の審査を受ける:ISMSの運用状況が整った段階で認証機関による審査を受け、ISO/IEC 27001の要求事項への適合が認められると認証を取得できます。
ISO27001習得の流れやスケジュールの詳細は以下の記事をご覧ください。
ISMS認証の取得・維持に必要な認証審査とは?
これらの審査は、構築したISMSがISO27001の要求事項に適合しているか、また適切に運用・改善されているかを第三者が客観的に確認するために実施されるプロセスです。
ここでは、ISMSの取得・維持するために受けることが必要な認証審査について解説します。
取得審査
取得審査とは、ISMSを取得するための審査のことです。一次審査(文書審査)、二次審査(現地審査)の2つの審査を受け、通過することが必要です。
一次審査
ISMSの構築・運用において作成された文書や運用記録といった文書を確認し、マネジメントシステムが構築・運用されているかを確認します。
二次審査
審査員が適用範囲に含まれている場所を訪問し、対象者と面談して要求事項との適合性を確認します。
維持審査
維持審査とは、認証取得後に毎年受けることが必要な審査です。サーベイランス審査または定期審査と呼ばれることもあります。
基本的に、運用が適切に継続されているかという確認であるため、審査工数や期間は取得審査や更新審査に比べて少ないことが一般的です。
更新審査
更新審査とは、ISMS認証の有効期限である3年おきに行われる審査のことです。再認証審査とも呼ばれています。
3年間の運用状況を確認し、ISMSの基準を満たしているかを再度確認するため、審査工数や期間は維持審査よりも多くなる傾向にあります。
ISMS認証取得にかかる費用の内訳・相場
費用は大きく「審査費用」「人件費」「コンサル費用」「構築費用」に分かれており、それぞれの内容、内訳について理解しておくことで、おおよその予算感を把握できます。
取得にかかる費用
ISMS認証の取得時には、主に以下の費用が発生します。内訳や費用相場についてまとめました。
| 費用項目 | 内容 | 相場 |
|---|---|---|
| 審査費用 | 文書審査・現地審査など | 約50万〜150万円 |
| コンサル費用(任意) | 構築・運用サポート | 約25万〜200万円 |
| 登録料 | 認証登録にかかる費用 | 約3万〜5万円 |
| 人件費 | 社内担当者の工数 | 企業による |
審査費用は企業規模が大きくなるほど高くなる傾向があります。また、コンサルを活用することで工数削減は可能ですが、その分費用は増加します。
【取得後】維持にかかる費用
ISMS認証は取得して終わりではなく、毎年一回以上実施される維持審査や3年ごとの更新審査に費用が発生します。
以下に、維持にかかる費用の内訳や費用相場についてまとめました。
| 費用項目 | 内容 | 相場 |
|---|---|---|
| 維持審査(毎年) | 定期的な運用チェック | 約15万〜35万円 |
| 更新審査(3年ごと) | 再認証のための審査 | 約30万〜70万円 |
| コンサル費用(任意) | 運用支援・改善対応 | 年間30万〜120万円 |
維持審査の費用は「取得時の審査費用の約1/3程度」、更新審査の費用は「取得時の審査費用の約2/3程度」が目安とされています。
ISMS認証取得にかかる費用の詳細は、以下の記事をご覧ください。
まとめ
組織の情報セキュリティを高めるための仕組みであるISMSは、情報の価値が高まっている今日の社会において必要不可欠です。
組織が保有する情報資産を適切に管理することで、リスクへの態勢を整備できるだけではなく、対外的な評価を高めるための手段として企業の経営においてもプラスになるというメリットがあります。
このような背景から、近年では多くの企業がISMSを取得しています。自社の情報セキュリティを見直すきっかけとして、ISMSの取得を目指してみてはいかがでしょうか?
ISMS(ISO27001)取得企業については、一般社団法人情報マネジメントシステム認定センターが公表しています。以下の記事で詳しく解説していますので、ISMSの取得を検討されている方は、ぜひこちらの記事も参考にしてみてください。
ISOプロでは月額4万円から御社に合わせたISO運用を実施中
ISOプロではISO各種の認証取得から運用まで幅広くサポートしております。
また、マニュアル作成など御社に合わせたムダのない運用を心がけており、既に認証を取得しているお客様においてもご提案しております。
サポート料金においても新プランを用意し、業界最安級の月額4万円からご利用いただけます。


医療機器製造販売会社に特定派遣として設計開発に従事し、FDA監査への対応を契機に、設計開発にも品質に関する専門知識が必要と考え、QC検定1級を取得。その後、転職し、品質保証を中心に、経理・総務を除く幅広い実務を経験しながら、組織のマネジメントシステムの基盤を構築した。さらなる専門性向上のためISO 9001審査員補の資格を取得する過程で、縁を得てISOセミナー講師としての活動を開始。2000年に個人事業主として独立し、ISO 14001・ISO 45001の審査員資格も取得。現在はISO 9001・ISO 14001の主任審査員として活動するとともに、ISOセミナー講師として登壇し、2024年からISOプロのコンサルタントとして活動している。
ISMS構築の支援では、ISO27001の要求事項を一つずつ満たそうとして、規程や記録を必要以上に増やしてしまうケースがあります。既存の社内ルールや業務フローを活かしながら、自社の実態に合わせてISMSの仕組みに落とし込むことで、取得後も運用しやすくなります。