
ISO27001(ISMS)の取得方法は?取得期間やポイント、取得企業を解説


FAQISO27001の取得企業についてよくある質問
ISO27001を取得する企業って増えてきているの?
ISO27001(ISMS)の取得企業数は年々増えています。

どんな企業がISO27001を取得しているの?
ISO27001(ISMS)は情報サービス業や人材派遣業などの個人情報や機密情報を取り扱う業種で取得が進められている
ISO27001の取得にはどれくらいの期間がかかりますか?
一般的に6か月~1年程度が目安です。 1~2か月目に取得方針の決定と現状分析、3~5か月目にリスクアセスメントと規程の整備、6~8か月目にISMSの運用と内部監査、9~10か月目に認証機関の審査という流れが一般的です。 ただし、社内の体制整備に時間がかかる場合は1年以上必要になることもあります。
ISO27001は情報セキュリティマネジメントシステムの構築・運用をすることでさまざまなリスクから情報資産を守ることを目指しており、進化し続けるIT社会においても実用的な国際規格です。
ISMS取得企業は年々増加しており、情報セキュリティ体制の強化や取引先からの信頼獲得を目的に、業種や企業規模を問わず取得が進んでいますが、ISO27001(ISMS)の取得を検討する際は、取得までにかかる期間や具体的な流れ、実際の取得企業の傾向をあわせて把握しておくことが重要です。
そこで本記事では、ISO27001(ISMS)の取得企業数や特徴、取得方法や期間の目安、取得後によくある課題と対策まで、これから取得を目指す方にもわかりやすく解説します。
目次
ISO27001(ISMS)の取得企業とは?
ISO27001(ISMS)の取得企業とは、情報セキュリティ対策を行っているだけでなく、ISMSを構築・運用し、その仕組みがISO27001の要求事項に適合していることを第三者機関から認証された企業です。
| 区分 | 状態 |
|---|---|
| 情報セキュリティ対策を実施している企業 | 自社で定めた基準や独自の取り組みによってセキュリティ対策を行っている |
| ISO27001(ISMS)の取得企業 | ISMSを構築・運用し、第三者機関による審査を受けて認証されている |
つまり、自社独自のルールやセキュリティ対策を実施しているだけでは、ISO27001取得企業とはいえません。情報資産の管理やリスク対応、従業員教育、継続的な改善などを含むISMSを運用し、その適合性を第三者に確認してもらうことが必要です。

ISO27001(ISMS)の取得企業数はどれくらい?
情報マネジメントシステム認定センター(ISMS-AC)によると、2026年9月15日現在、ISO27001の取得企業数は8,687社(公表している企業は8,442社)です。
ISO27001の取得企業数はこの20年間ほどで著しく増加しています。
2002年には約140社だった取得企業数は、2015年には約4,600社、そして2025年12月現在には約8,300社です。この約20年間の推移を見ても、情報セキュリティの重要度の高まりを確認できます。
取得企業数の増加傾向から考えるに、新規取得を目指す企業が多いだけでなく、取得後も更新し続けている企業が多いことがうかがえます。更新にも審査を受ける必要があるため、取得企業の多くがISO27001取得によるメリットを実感しているといえます。
ISO27001(ISMS)取得企業に共通する特徴と共通点
ISO27001(ISMS)取得企業には、情報セキュリティへの要求が高い業種や、顧客からの信頼獲得を重視する企業が多い傾向があります。
ここでは、ISMS-ACが2024年に実施した調査結果をもとに、取得企業の業種や組織規模、取得目的を紹介します。
ISO27001を取得していることが多い業種の傾向
ISO27001取得企業では、情報技術関連の業種が特に多く、なかでも受注ソフトウェア業やシステムインテグレーション業など、情報を多く取り扱う企業が目立ちます。
2024年のISMS-ACの調査では、取得企業の業種は以下のような割合でした。
| 取得企業に多い業種 | 「情報技術」をさらに細分化した業種 |
|---|---|
|
|
受注ソフトウェア業やシステムインテグレーション業などの割合が高いのは、顧客情報や機密情報などを扱う企業ほど、情報セキュリティ管理の重要性が高いことが背景にあると考えられます。
ISO27001を取得していることが多い企業の組織規模
ISO27001取得企業には一定規模の企業が多い一方、取得企業の規模は幅広く、小規模な企業でも取得されています。
2024年の調査では、資本金は「1,000万円超5,000万円以下」、従業員数は「100人超300人以下」と、中小企業~中堅企業クラスの企業が最も多いことがそれぞれ最も多い結果となりました。
| 資本金(法人が株式会社の場合) | 常時使用する従業員数 |
|---|---|
|
|
ただし、小規模企業でも取得は可能で、信頼できるコンサルに依頼すれば少ない工数での取得も見込めます。
組織がISO27001を取得する目的
2024年のISMS-ACの調査では、ISO27001を取得する目的としては、情報セキュリティ体制を強化することに加え、顧客からの信頼を高めることが特に重視されていることがわかりました。
- 「顧客からの信頼を確保するため」(84.7%)
- 「組織の情報セキュリティ対策の強化のため」(81.2%)
- 「組織の情報セキュリティ管理体制の強化のため」(80.3%)
- 「社員の情報セキュリティに関する意識向上、教育啓発のため」(77.9%)
- 「企業イメージの向上のため」(68.0%)
つまり、ISO27001は社内のセキュリティ対策を強化するだけでなく、情報を適切に管理できる企業であることを対外的に示し、顧客からの信頼につなげることも取得目的の一つといえるでしょう。
ISO27001(ISMS)取得企業の検索方法
ISO27001(ISMS)を取得している企業を検索する方法は、以下の3通りあります。
- 情報マネジメントシステム認定センター(ISMS-AC)のサイトで検索する
- ホームページを確認する
- パンフレットや広報資料、名刺を確認する
ここでは、ISO27001(ISMS)取得企業の調査方法を紹介します。
1.情報マネジメントシステム認定センター(ISMS-AC)のサイトで検索する
最もおすすめの方法が、情報マネジメントシステム認定センターのサイトで検索することです。
ホームページから「登録組織検索→ISMS認証取得組織検索」を選択することで、認証取得組織数を確認できます。
また自社の業種におけるISO27001の取得状況も、都道府県や企業名から検索条件を絞ることで検索できます。競合他社におけるISO27001の取得数が多い場合には、業界全体において情報セキュリティの重要性が非常に高まっているといえるでしょう。
2.ホームページを確認する
ISO27001を取得しているかどうかを知りたい企業のホームページで、取得状況を確認する方法もあります。
ISO27001の取得情報は、ホームページ上に公表している「情報セキュリティポリシー」「情報セキュリティ方針」とともに掲載されていることが一般的です。
3.パンフレットや広報資料、名刺を確認する
企業によっては、パンフレットや広報資料、名刺などにISO27001の認証について記載している場合があります。
ISO27001の取得を公表することで、セキュリティへの取り組みを示すことにつながります。そのため、ISO27001を取得した企業の多くは、取引先や顧客からの信頼を得るためにさまざまな場所に掲載している可能性が高いのです。
【調査結果】ISO27001(ISMS)取得企業が実感しているメリットとは?
ISO27001を取得することで、企業は「情報セキュリティ体制の強化」だけでなく、「取引先・顧客への信頼向上」などの対外的な成果を感じる場合も多くあります。
ここでは、ISO27001(ISMS)取得企業が実感している成果を紹介します。
ISO27001(ISMS)取得によるメリット
ここでは、ISO27001取得によるメリットを情報マネジメントシステム認定センターが2024年7月に調査した「ISMS適合性評価制度に関する調査報告書」をもとに解説します。
ISMS導入の効果における15項目に「該当する」、「やや該当する」、「余り該当しない」、「該当しない」の4段階で尋ねた結果、「該当する」の回答が多かった上位5つをまとめました。
- 社員の情報セキュリティに関する意識向上、教育啓発に寄与した(71.6%)
- 組織の情報セキュリティ管理体制が強化できた(70.5%)
- 組織の情報セキュリティ対策が強化できた(70.2%)
- 顧客からの信頼確保に貢献した(63.1%)
- 経営者の情報セキュリティに対する関与が深まった(57.2%)
この結果から、特にコンプライアンス意識の向上や管理体制の強化などの自社内部におけるメリットを実感した人が多いことがわかります。
また、顧客からの信頼を得られることもメリットとして挙げられます。ISO27001の取得目的として多くの企業が挙げていた部分も、しっかりとその効果を実感できた企業が多いということがわかります。
ISO27001(ISMS)未取得による影響
それでは、ISO27001を取得しない場合には、どのような影響があるのでしょうか。ここでは、IT系中小企業経営者約1,000人に行ったアンケート調査から未取得による影響を見ていきましょう。
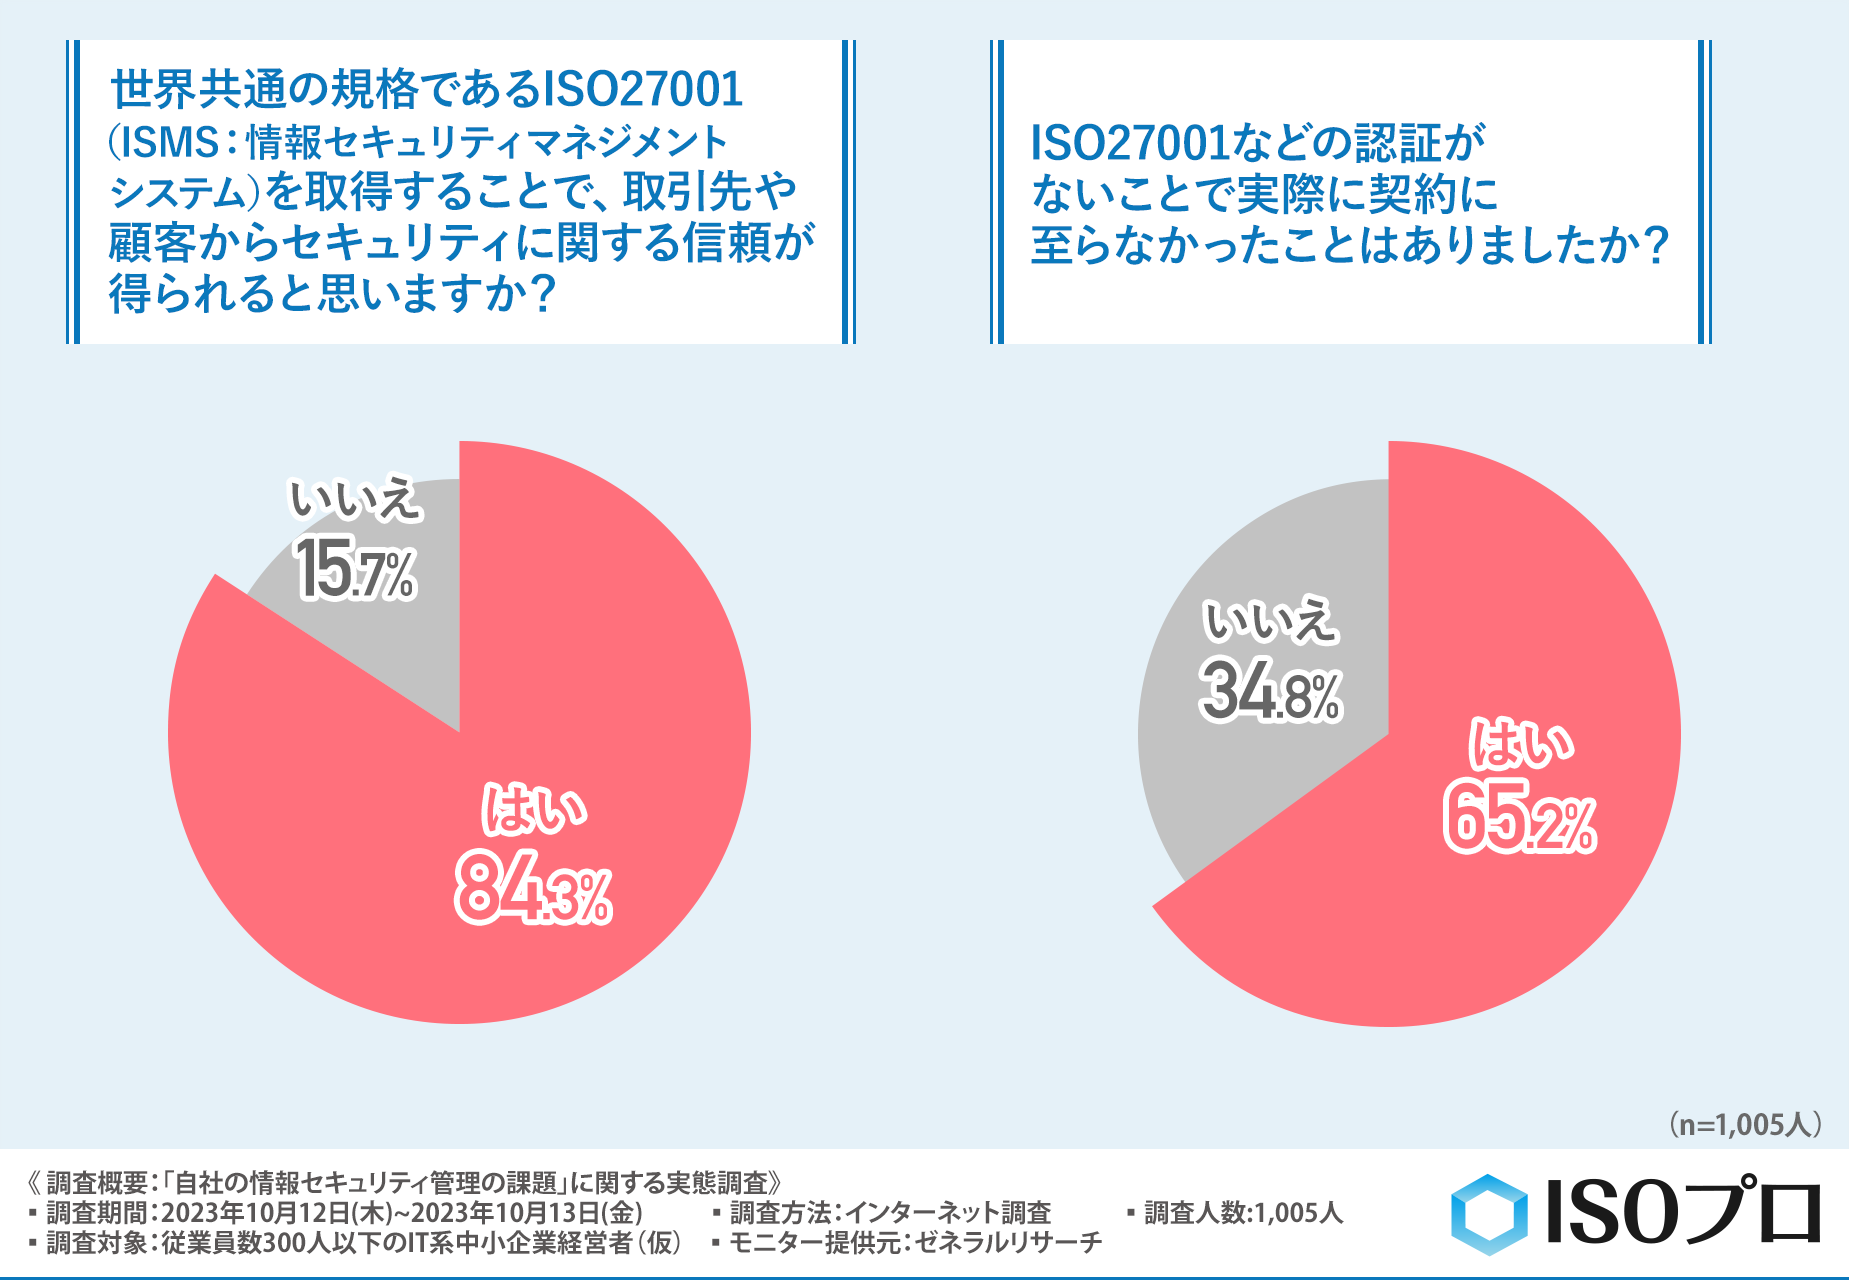
| 質問内容 | 回答結果 |
|---|---|
| ISO27001取得により、取引先や顧客からのセキュリティに関する信頼が得られると思いますか? |
|
| ISO27001などの認証がないことで、実際の契約に至らなかった経験はありましたか? |
|
この結果から、ISO27001などの認証を取得しない場合、取引先や顧客から十分な信頼を得られず、契約を逃してしまうリスクがあることがわかります。
ISO27001(ISMS)の取得方法と期間の目安
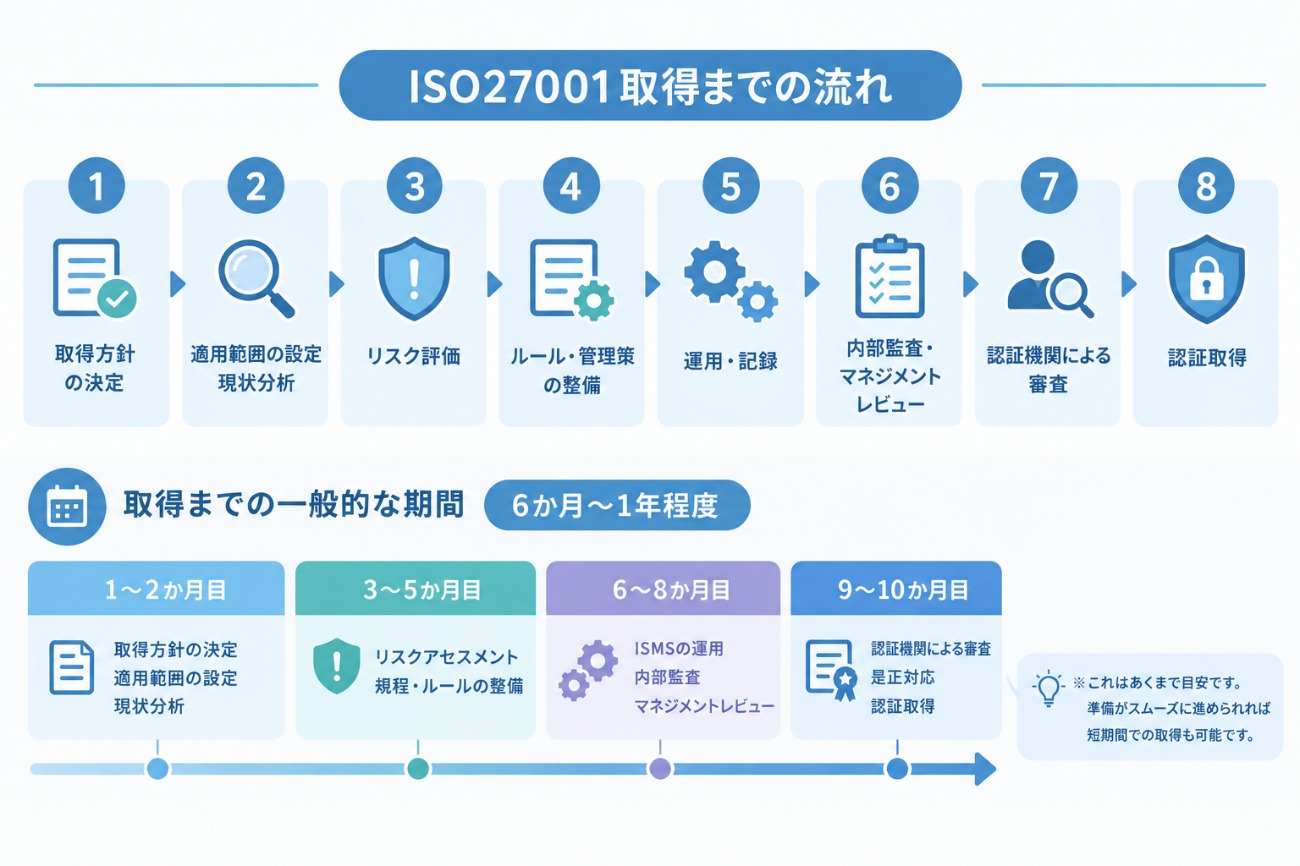
ISO27001(ISMS)の取得には、ISMSを構築するだけでなく、実際に運用したうえで認証機関による審査を受ける必要があります。
取得をスムーズに進めるためには、必要な工程とそれぞれの作業内容を把握し、自社の状況に合わせて計画を立てることが重要です。
ISO27001取得までの流れ
ISO27001を取得するには、現状を把握したうえでISMSを構築・運用し、審査機関による認証審査を受けるという流れで進めます。
- ISO27001の取得方針を決定する
- ISMSの適用範囲を決め、現状を分析する
- 情報セキュリティに関するリスクを評価する
- 必要なルールや管理策を整備する
- ISMSを運用し、記録を残す
- 内部監査・マネジメントレビューを実施する
- 認証機関による審査を受ける
- ISO27001の認証を取得する
規程やマニュアルを作成するだけではなく、実際にISMSを一定期間運用し、改善することまでが取得に必要なポイントです。
ISO27001取得までの一般的な期間
ISO27001の取得までにかかる期間は、一般的に6か月~1年程度が目安です。
| 期間 | 主な内容 |
|---|---|
| 1~2か月目 | 取得方針の決定、適用範囲の設定、現状分析 |
| 3~5か月目 | リスクアセスメント、規程・ルールの整備 |
| 6~8か月目 | ISMSの運用、内部監査、マネジメントレビュー |
| 9~10か月目 | 認証機関による審査、是正対応、認証取得 |
ただし、これはあくまで目安です。準備をスムーズに進められれば短期間での取得を目指せる一方、社内の体制整備に時間がかかる場合は1年以上必要になることもあります。
ISMSの取得期間を左右するポイント
ISMSの取得期間は、主に以下の4つのポイントによって左右されます。
- 組織の規模の大きさ
- 既存のセキュリティ対策がどの程度整っているか
- 取得にかけられる社内の人員や時間がどれくらいあるか
- コンサルタントを利用するかどうか
特に、すでに情報セキュリティに関する規程や管理体制が整っている企業は、新たに整備する項目が少なく、準備を進めやすい傾向があります。一方で、ISMSの経験がなく、規程の作成から運用体制の構築まで一から進める場合は、それだけ準備に時間がかかります。
そのため、取得時期の目標を決める際は、単純に「何か月で取得できるか」だけでなく、自社の現在のセキュリティ体制と社内で確保できる工数を踏まえて計画することが重要です。
ISO27001(ISMS)取得企業のよくある課題と対策
ISO27001(ISMS)取得企業が直面するよくある課題と対策を解説します。
社内の従業員からの反発
ISMSの導入により、従業員には新しいルールやセキュリティ手順が求められるようになります。
例えば、PCの持ち出し制限やパスワード管理の厳格化などにより手間が増えることで、従業員から新しい管理体制への反発が発生する可能性があります。
【対策】
- ルールの背景や目的を丁寧に説明し、従業員に「なぜ必要か」を理解してもらう
- 説明会を行い、従業員のセキュリティ意識を高める
- 業務効率を損なわない運用ルールを整備する
ISMS運用による工数増加
ISMSの運用では、定期的な記録管理やリスクアセスメントの見直し、内部監査の実施など、日常業務に加えて新たな作業が発生します。その結果、ISO担当者が行う工数が大幅に増加する可能性があります。
【対策】
- 運用管理をシステム化し、作業の効率化を図る
- ISMSコンサルに取得・運用サポートを依頼し、工数を削減する
ISMSの形骸化リスク
認証を取得したものの、日常業務でルールが形だけになり、運用されないケースもあります。形骸化すると、情報セキュリティリスクを防げないばかりか、取得後の維持審査や更新審査でも指摘を受ける可能性があります。
【対策】
- 定期的な内部監査や教育を実施し、運用を見直す
- 形式的な遵守ではなく「実際に業務に役立つセキュリティ対策」になるよう改善を続ける
- 経営層が主体的に関与し、全社的な取り組みとして位置づける
- ISMSコンサルに運用サポートを依頼し、ルールを見直す
すべての情報資産を一律に厳しく管理するのではなく、リスクの大きさに応じて必要な管理策を選び、現場で継続して運用できる仕組みにすることが重要です。
ISO27001(ISMS)取得企業の事例
ISO27001(ISMS)を取得した企業では、入札要件への対応や取引先からの信頼獲得、社内の情報セキュリティ体制の整備など、さまざまな目的で取得しています。
ここでは、実際にISO27001を取得した3社の事例を紹介します。
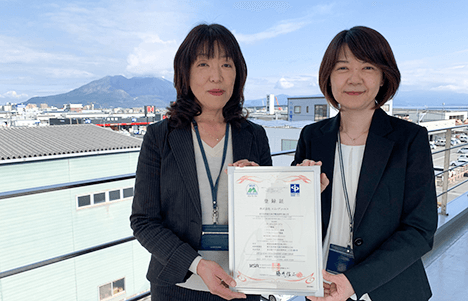
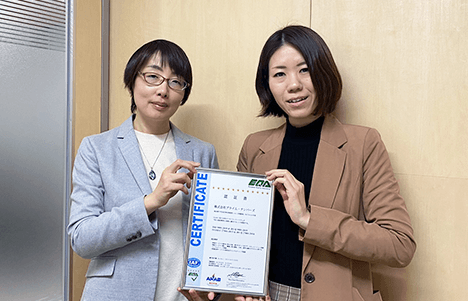
株式会社プライム・ナンバーズ
株式会社プライム・ナンバーズは、官公庁や国の機関向けに情報処理サービスを展開している情報処理業を営む企業です。
| 取得理由 | 取得後の変化 |
|---|---|
|
|
株式会社プライム・ナンバーズのインタビュー詳細は、以下の記事をご覧ください。
オーラン株式会社
オーラン株式会社は、IT企業向けにお客様の課題であるプロジェクト進行を円滑に進めるための「人」というソリューションを提供する会社です。
| 取得理由 | 取得後の変化 |
|---|---|
|
|
オーラン株式会社のインタビュー詳細は、以下の記事をご覧ください。
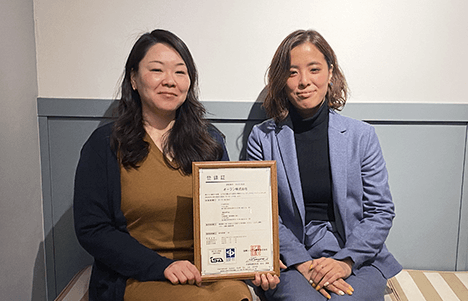
株式会社クリエイション
株式会社クリエイションは、JRシステムグループの一員としてアプリケーション・システム開発業を営む会社です。
| 取得理由 | 取得後の変化 |
|---|---|
|
|
株式会社クリエイションのインタビュー詳細は、以下の記事をご覧ください。
まとめ
ISO27001を取得している企業は、単にセキュリティ対策を導入しているだけでなく、情報を資産として扱い、組織全体で守る文化を持つ企業です。特にIT企業や個人情報を扱う業種、BtoB取引が多い企業、官公庁と関わる企業で取得が進んでいます。
取得企業は、リスクアセスメントを中心としたマネジメントシステムを構築し、文書化されたルール、内部監査、教育、インシデント対応などを継続的に運用しています。これにより、情報漏えいリスクの低減、取引先からの信頼獲得、業務プロセスの標準化、事故発生時の迅速な対応が可能になります。
ISO27001は「取得して終わり」ではなく、改善を続けることが求められるため、取得企業には継続的改善の文化が根付いているという特徴があります。
また、対外的な評価の向上により、他社との差別化を図れて、新たな顧客の獲得に繋がる可能性があるのです。
ぜひISO27001取得の検討をしてみてはいかがでしょうか。
- 信頼性の証明
- 情報資産の保護
- リスクマネジメント
- 業務プロセスの標準化
- 取引先要求への対応
- セキュリティ文化の醸成
- 継続的改善(PDCA)
これらが揃っている企業ほど、ISMSを効果的に運用できています。
ISOプロでは月額4万円から御社に合わせたISO運用を実施中
ISOプロではISO各種の認証取得から運用まで幅広くサポートしております。
また、マニュアル作成など御社に合わせたムダのない運用を心がけており、既に認証を取得しているお客様においてもご提案しております。
サポート料金においても新プランを用意し、業界最安級の月額4万円からご利用いただけます。



大手路線会社の情報システム子会社にて約30年勤務。運輸・倉庫業向けのシステム開発、SE、プロジェクトマネジメント、営業、パッケージ企画、経営企画を歴任。 その後、福祉業界に転じ、デイサービスおよびサービス付き高齢者向け住宅の管理責任者として約3年間マネジメントを担当。 製造業では、自動車部品(射出成形・プレス部品)を扱うTier3メーカーの品質保証課に在籍し、約5年間品質保証業務に従事。 各社においてISO関連部門の担当者・事務局を務め、二者監査およびISO被審査部門を経験。 自動車部品メーカーでは ISO9001・ISO27001・ISO14001 の拠点責任者として初回認証取得を主導。 さらにISO9001およびISO27001の審査員メンバーとして約40社の審査経験を持つ。「審査される側」と「審査する側」の双方を理解したコンサルティングを提供できる点を強みとする。
取得企業には、以下のような文化が根付いています。
特に、トップマネジメントがセキュリティを経営戦略の一部として捉えている企業が多い点が特徴です。(例:リスクアセスメントの承認、予算確保、内部監査のレビューなど)