
【完全版】ISO27001(ISMS)とは?要求事項・メリット・認証取得の流れを徹底解説


FAQISO27001に関するよくある質問
ISO27001ってどこが作ったの?
ISO27001は、ISOとIECが共同で定めた情報セキュリティの管理に関する規格です。

ISMSとISO27001って何か違うの?
ISMSは情報セキュリティを管理する仕組み、その仕組みの国際的ルールを定めたのがISO27001です。
PマークとISO27001の違いを教えて?
Pマークは個人情報のみを対象とした日本の規格、ISO27001はすべての情報を対象とした国際規格です。
ISO27001(ISMS)は、組織の情報資産を守るための仕組みを構築・運用し、その取り組みを継続的に改善していくための国際規格です。情報漏えいやサイバー攻撃などのリスクが高まるなか、企業が適切な情報セキュリティ管理体制を整えることは、取引先や顧客からの信頼を得るうえでも重要になっています。
しかし、「ISO27001とはそもそも何なのか」「ISMSとはどう違うのか」「取得するには何をすればよいのか」といった疑問を持たれる方は多いのではないでしょうか?
そこで本記事では、ISO27001の基本的な意味やISMSとの関係、メリット、要求事項、認証取得までの流れについて、初心者にもわかりやすく解説します。
目次
ISO27001とは?
ISO27001とは、企業が保有する情報を安全に管理するための情報セキュリティに関する国際規格です。正式名称は「ISO/IEC 27001」といい、ISO(国際標準化機構)とIEC(国際電気標準会議)が共同で制定しました。
顧客情報・業務データ・知的財産など、企業が扱うあらゆる情報が対象であり、担当者任せの属人的な管理にせず「組織全体で守る仕組みを構築し、PDCAサイクルで継続的に改善・運用する」というのがISO27001の考え方です。
日本では国際規格に準拠した国内規格として「JIS Q 27001」が発行されており、これらに基づく認証制度を一般にISMS認証と呼びます。規格の内容自体に大きな差はありません。
ISMSとの関係
ISO27001とISMSは、「仕組み」と「規格」という関係にあります。
ISMS(Information Security Management System:情報セキュリティマネジメントシステム)とは、企業や組織の情報資産を守るための仕組みそのものを指します。
一方のISO27001は、その仕組みをどのように構築・運用すべきかを定めた国際的なルールです。
企業が構築したISMSが、この国際規格(ISO27001)の要求事項に適合しているかを外部の第三者機関が評価する制度が「ISO27001認証(ISMS認証)」となります。
ISMSの詳細は以下の記事をご確認ください。
ISO27001は業種を問わず取得できる
ISO27001は特定の業種だけを対象とした規格ではなく、情報資産を扱う企業・組織であれば、業種を問わず取得できます。
特に、顧客情報や機密情報などを日常的に扱うIT・情報通信業、ソフトウェア開発、情報処理サービス業、金融・保険業、コンサルティング業、人材サービス業などでは、情報セキュリティ管理の重要性が高いため、取得する企業が多い傾向にあります。
また、近年は業務のデジタル化やクラウドサービスの利用が進んでいるため、製造業や建設業、サービス業など、IT企業以外でもISO27001を取得するケースがあります。

ISO27001とPマーク・ISMS認証との違い
ISO27001と「Pマーク」、「ISMS認証」は、対象範囲や運営団体が異なります。違いを正しく理解したうえで、自社に合った認証を選ぶことが重要です。
ISO27001とPマークとの違い
ISO27001とPマークとの違いは、運営団体や有効範囲にあります。
Pマーク(プライバシーマーク)とは、「個人情報保護マネジメントシステムに対する第三者認証制度」のことです。日本国内でのみ有効な規格で、個人情報の漏えいや紛失、改ざんなどの情報セキュリティリスクを低減することを目的としています。
以下に、ISO27001とPマークの主な違いをまとめました。
| ISO27001 | Pマーク | |
|---|---|---|
| 運営団体 | ISO(国際標準化機構) | 一般財団法人日本情報経済社会推進協会(JIPDEC) |
| 有効範囲 | 国際的に有効 | 日本国内でのみ有効 |
| 対象の情報資産 | すべての情報資産 | 個人情報 |
| 適用範囲の選択 | 自社で選択可能(本社、支社、部署単位など) | 全社のみ |
ISO27001は、組織全体の情報セキュリティ管理を重視する規格であるのに対し、Pマークは個人情報保護に特化した国内制度という点が大きな違いです。目的や有効範囲などに違いがあるため、事業内容や取引先の要求に応じてどちらを取得するか判断する必要があります。
ISO27001とISMS認証との違い
「ISO27001は規格そのもの」「ISMS認証はその規格に基づく認証制度」という関係にあります。
一方で、「ISO27001を取得する」「ISMS認証を取得する」という表現は、実務上はほぼ同じ意味で使われることが多く、内容に大きな違いはありません。
ただし、以下の点を理解しておくと、用語で混乱することを防げます。
- ISO27001:ISMSに関する規格・ルール
- ISMS:情報セキュリティ管理の仕組み
- ISO27001認証:ISO27001に適合しているISMSであることを証明する認証制度(ISMS認証のひとつ)
- ISMS認証:ISMS規格に適合していることを証明する認証制度
【実態調査】今なぜISO27001が求められている?取得する企業が増える背景
ISO27001が求められるのは、情報漏洩やサイバー攻撃のリスクが高まる一方で、取引先からのセキュリティ要求が年々厳しくなっているためです。
企業規模や業種を問わず、情報セキュリティ対策を「個別対応」ではなく「組織全体で管理する体制」が求められるようになっています。
ここでは、今、あらゆる組織にISO27001が求められている背景について解説します。
情報漏洩やサイバー攻撃のリスクが高まっているため
ISO27001が必要とされる大きな理由は、情報漏洩やサイバー攻撃による被害から企業を守るためです。
近年は、ランサムウェアや不正アクセス、内部不正など、企業が備えるべき情報セキュリティリスクが多様化しています。さらに、クラウドサービスの利用やリモートワークの普及によって、社外から情報へアクセスする機会も増えており、多様化する脅威に備えなければなりません。
実際にISOプロが中小企業の経営層など約1,000人を対象に実施した調査では、約8割がランサムウェアによるサイバー攻撃について「自社にも起こり得る」と不安を感じていることがわかりました。
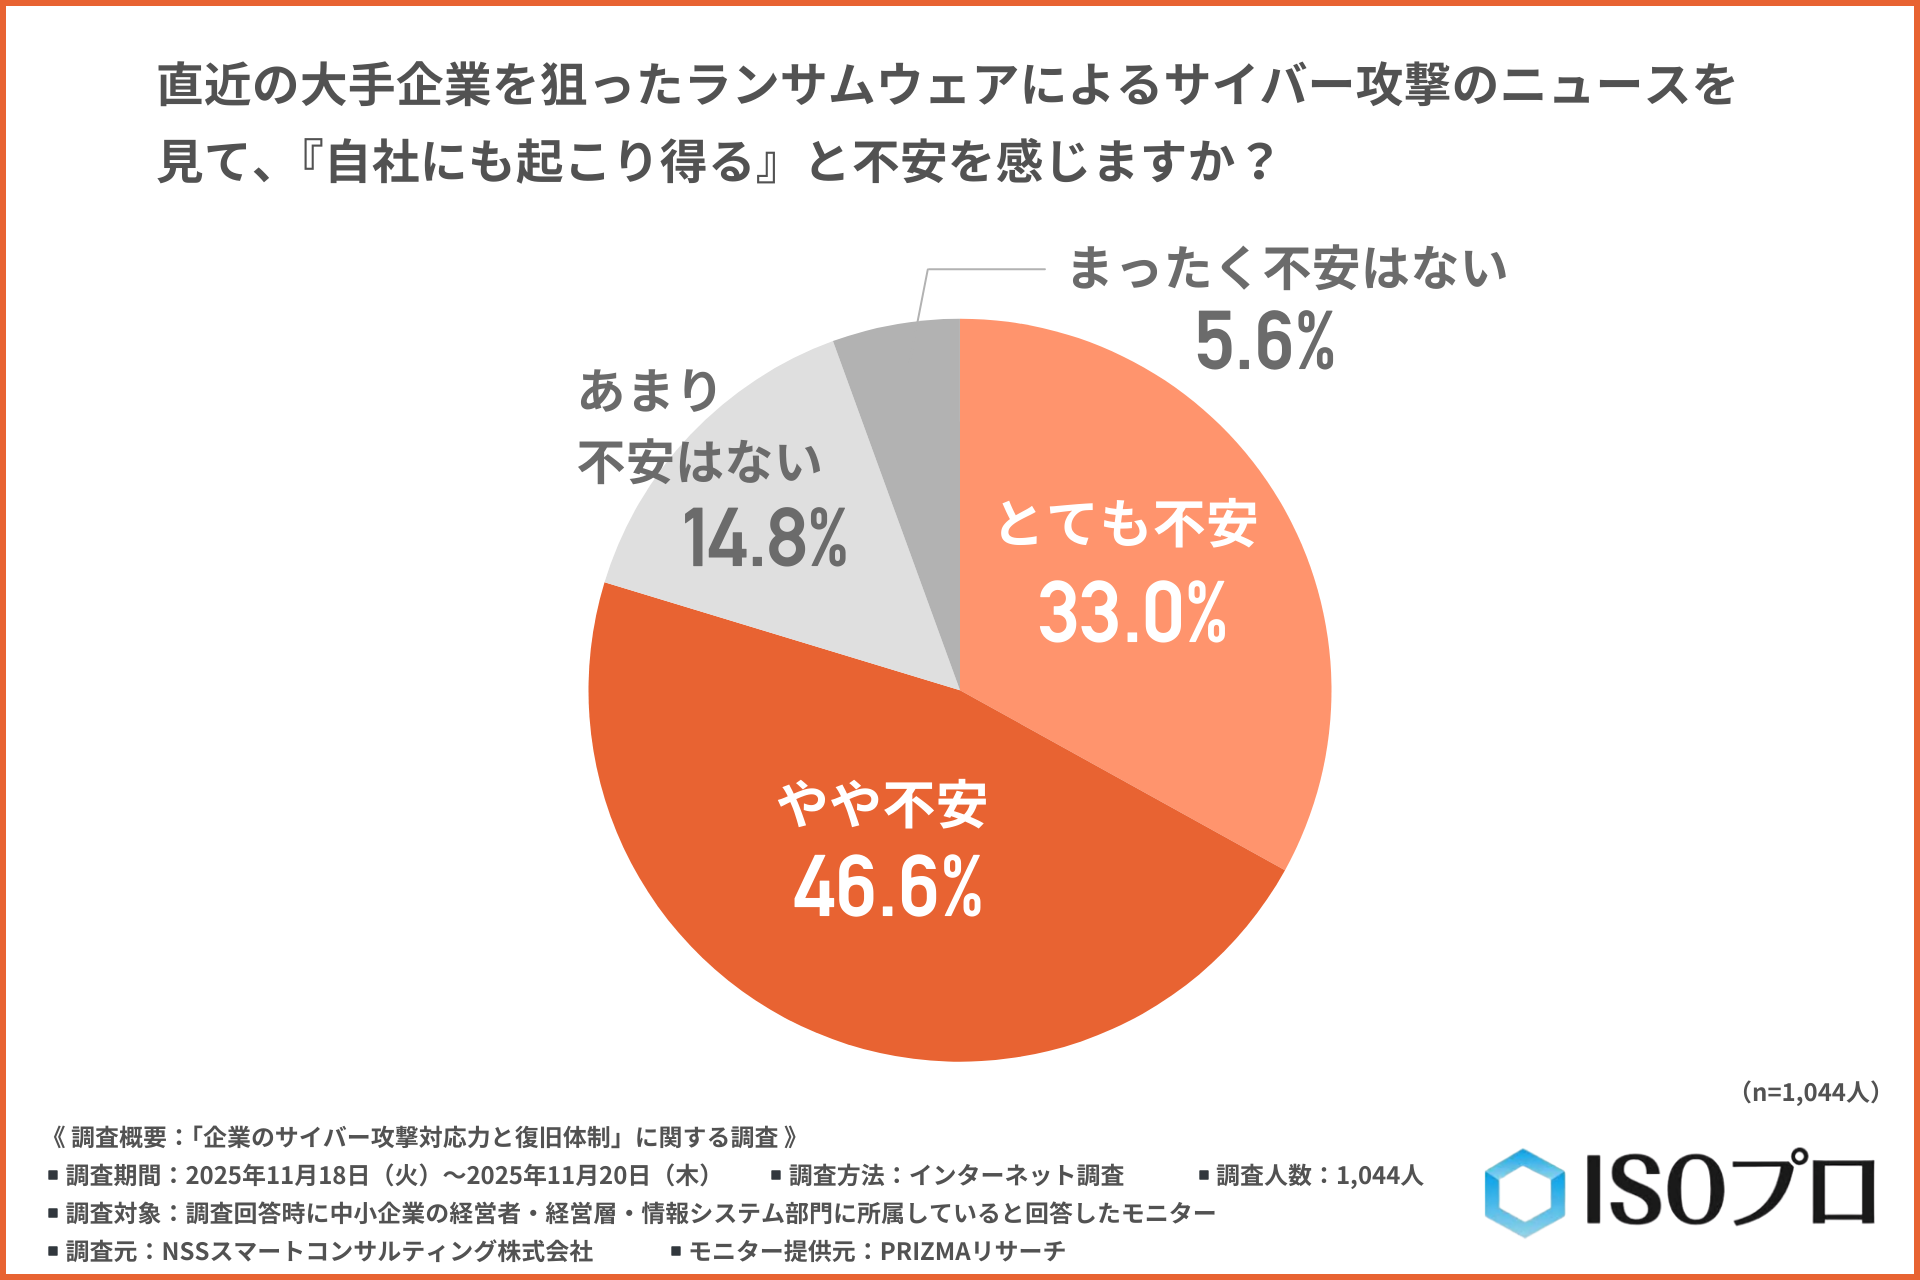
こうした状況からも、情報セキュリティを一時的な対策で終わらせず、組織として継続的に管理する重要性が高まっているといえます。
取引先から情報セキュリティ管理を求められるため
ISO27001が必要とされるもう一つの理由は、取引先から情報セキュリティ対策や管理体制を求められる機会が増えているためです。
特に大手企業や海外企業との取引では、サプライチェーン全体の情報セキュリティを確保するため、ISO27001の取得を条件とするケースが増えています。
ISOプロが従業員300人以下のIT系中小企業の経営者など約1,000人を対象に実施した調査では、84.3%が「ISO27001を取得することで、取引先や顧客からセキュリティに関する信頼が得られる」と回答しています。
さらに、65.2%が「ISO27001などの認証がないことで実際に契約に至らなかったことがある」と回答しており、認証の有無が取引機会に影響するケースもあります。
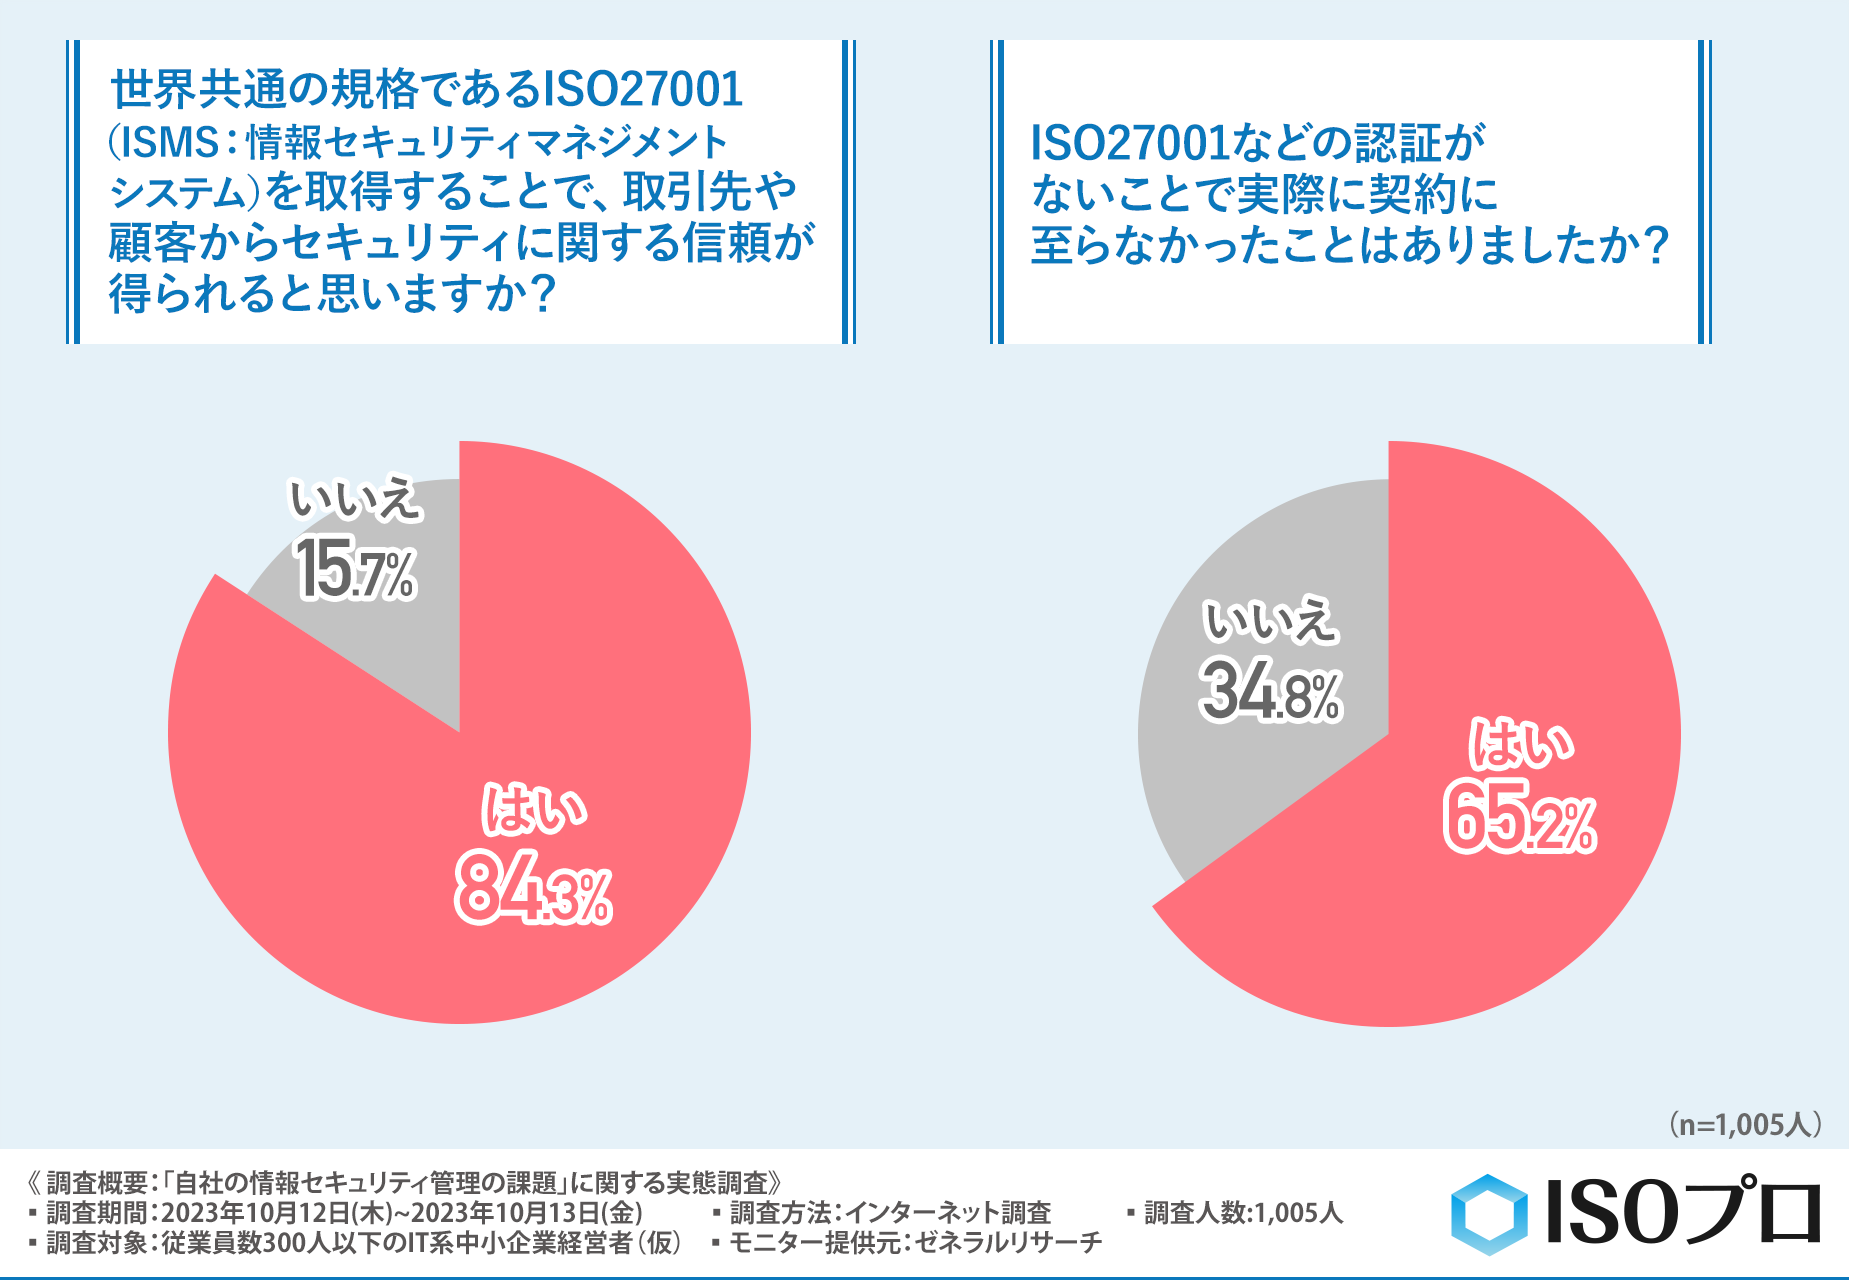
このようにISO27001は、サイバー攻撃などのリスクに備えるだけでなく、取引先から信頼を得て、ビジネスの機会を確保するための手段としても重要になっています。
ISO27001の要求事項一覧
ISO27001の要求事項とは、「企業がISMSを構築・運用するために実現すべき基本要件」のことです。要求事項はPDCAサイクルに沿って設計されており、「計画→実行→評価→改善」のサイクルを継続的に回すことが求められます。
ISO27001では、有効なISMSを構築・運用するために以下10項目の要求事項が定められています。
| 1.適用範囲 | ISO27001の概要や使用される用語の定義などを説明している部分。 |
|---|---|
| 2.引用規格 | |
| 3.用語及び定義 | |
| 4.組織の状況 | 組織の内部・外部の状況理解を行い、適用範囲を定める。 |
| 5.リーダーシップ | ISMSに関するトップマネジメントによるコミットメントを実証する。またISMSの方針を示すために、情報セキュリティ方針を確立する。 |
| 6.計画 | ISMS全体の活動や情報セキュリティ目的を定め、リスク対応計画などを作成する。情報セキュリティ方針や目的に沿って、ISMSの情報セキュリティリスク基準を確立し、リスクアセスメントを実施する。 |
| 7.支援 | ISMSに必要な資源を明確にしたうえで、資源を配分する。また、文書管理やISMS運用に関わる者に必要な力量を決定し、教育訓練を策定したうえで実施する。 |
| 8.運用 | 6.計画で立てた内容を実際に運用する。 |
| 9.パフォーマンス評価 | 内部監査・マネジメントレビューを行い、ISMSの有効性や適合性を評価する。 |
| 10.改善 | 不適合が発覚した場合の是正処置の実施やそのフォローを行う。 |
ISO27001の要求事項の詳細やポイントは、以下の記事をご覧ください。
2022年の改訂内容
2022年10月にISO27001が10年ぶりに改訂されました。改訂の大部分は、セキュリティリスク対応を実施する際に参考となる管理策をまとめた「附属書A」の内容です。
管理策(附属書A)の主な変更点は以下のとおりです。
- 管理策の数:114項目 → 93項目
- 管理策のカテゴリ:14分類 → 4分類(人的・物理的・技術的・組織的)
- 新しい管理策:11項目が新規追加
すでにISO27001を取得済みの企業はすべて2022年版への移行が完了している必要があります。今後取得を目指す企業も、2022年版の要求事項に基づいて準備を進めてください。
詳細については、以下の記事をご覧ください。
ISO27001を効果的に運用するポイント
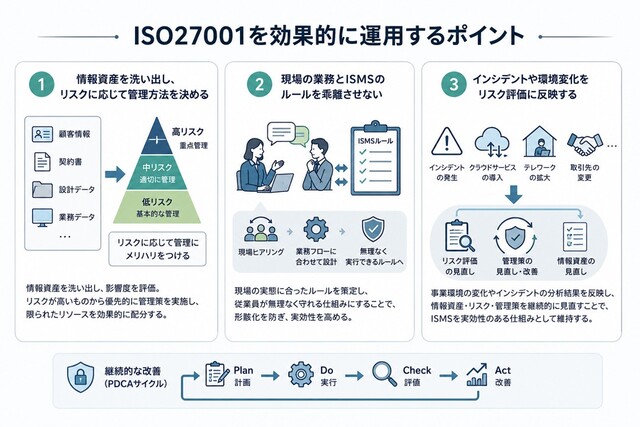
ISO27001は認証を取得することが目的ではなく、情報セキュリティリスクを継続的に管理するために運用することが重要です。
ここでは、ISO27001を形だけの仕組みにせず、実効性のあるISMSとして運用するためのポイントを解説します。
情報資産を洗い出し、リスクに応じて管理方法を決める
ISO27001を効果的に運用するには、まず自社が保有する情報資産をすべて洗い出し、リスクの大きさに応じて管理方法にメリハリをつけることが重要です。
顧客情報、契約書、設計データ、社内の業務データなど、企業が扱う情報資産は多岐にわたります。これらをすべて同じレベルで管理しようとすると、現場の負担が増えるだけで実効性が伴いません。
情報資産ごとに漏洩・改ざん・利用不能になった場合の影響度を評価し、特にリスクが高いものから優先的に管理策を講じることで、限られたリソースを効果的に配分できます。
現場の業務とISMSのルールを乖離させない
ISMSのルールは、実際の業務で無理なく実行できる内容にすることが大切です。
ISO27001の取得を優先するあまり、現場の実態に合わないルールを設定すると、従業員が守れなくなったり、形式的な運用になったりする可能性があります。
ルールを策定する際は、現場の担当者にヒアリングを行い、実際の業務フローに即した無理のない手順として落とし込むことが、形骸化を防ぐポイントです。
インシデントや環境変化をリスク評価に反映する
ISMSは一度構築して終わりではなく、インシデントの発生や事業環境の変化をリスク評価に反映し続けることが重要です。
新しいクラウドサービスの導入、テレワークの拡大、取引先の変更など、事業環境は常に変化しています。また、万が一インシデントが発生した場合は、その原因を分析し、再発防止のためにリスク評価や管理策を見直す必要があります。
こうした変化を見逃さず、情報資産・リスク・管理策をセットで見直すことが、ISMSを実効性のある仕組みとして維持するポイントです。
ISO27001取得のメリット・デメリット
ISO27001の取得は、企業にとって情報セキュリティを強化するだけでなく、経営や取引にさまざまな影響をもたらします。取得の意義を理解するために、メリットとデメリットを整理します。
メリット
ISO27001を取得することで、具体的には以下のようなメリットがあります。
- 対外的な信頼性の向上:取引先や顧客からの信頼を得やすくなる
- 情報セキュリティリスクの低減:体系的な管理により漏洩や改ざんのリスクを抑制
- 情報の管理体制の管理・従業員のモラル向上:情報管理意識が浸透し、業務意識の向上にもつながる
- 業務効率の向上:管理プロセスの整理により作業のムダを削減
- 事業継続性の向上:万一のインシデント発生時も迅速に対応可能
ISO27001を取得すれば、企業は情報セキュリティの強化だけでなく、組織全体の信頼性や業務効率の向上にもつなげることが可能です。
デメリット
ISO27001を取得する際には、以下のデメリットが想定されます。
- 費用や手間が発生する:認証取得には準備や書類作成、内部監査などの業務が発生するため、担当者の負担が増えます。また、審査を受ける必要があるため、審査費用もかかります。
- ルールが新たに増える:ISO27001に沿った管理体制を整える際に、従業員の業務フローや手順に新たなルールが追加される可能性があります。
- 取得後も審査を受ける必要がある:認証取得後も、定期的な外部審査や内部監査による維持管理が求められます。
これらのデメリットは、事前に計画的に取り組むことで影響を最小限に抑えることが可能です。メリットと照らし合わせながら、取得の可否を検討することが大切です。
ISO27001取得にかかる費用相場
ISO27001の取得にかかる審査費用の相場は、約50万円~150万円です。しかし、コンサルティング会社を利用する場合は、別途依頼料の負担が発生します。
ISO27001を取得する際には、主に以下3つの費用が必要になります。費用項目や内容、費用相場をまとめました。
| 費用項目 | 内容 | 費用相場 |
|---|---|---|
| 認証取得費用 | 認証登録料、文書審査料、実地審査料など | 約50万円~150万円 |
| 人件費 | ISO担当者がISOの作業に充てる工数分 | 人数・工数により変動 |
| コンサルティング費用 | 取得・運用サポートを専門コンサルタントに依頼する場合 | 年間約50万円~200万円 |
費用相場に大きく幅があるのは、企業規模や適用範囲、審査機関などの要素によって金額が変動するためです。
ISO27001取得における費用については、下記の記事に詳細を記載しています。ぜひご覧ください。
ISO27001を取得する流れ
ISO27001の取得は、「準備→構築→運用→審査→継続運用」という5つのステップで進みます。一般的に6か月〜数年程度かかるため、全体像を把握したうえで計画的に進めることが重要です。
大まかな流れを以下にまとめました。
1.取得の準備
担当者・事務局メンバーの選定と適用範囲の決定を行います。この段階でISOコンサルタントに相談すると、スケジュールや全体像を整理しやすくなります。
2.ISMSの構築
ISO27001の要求事項に基づき、情報資産の特定・リスクアセスメントの実施・管理策の決定を行い、ISMSを設計・構築します。
3.ISMSの運用
構築したISMSを実際の業務で運用します。内部監査・マネジメントレビューを実施し、PDCAサイクルを回しながら実効性を検証します。
4.取得審査
審査機関による「第一段階審査(文書審査)」→「第二段階審査(実地審査)」の2段階審査を受けます。問題がなければ認証登録となります。
5.取得後の継続運用
認証取得後も、毎年の維持審査と3年ごとの更新審査が必要です。継続的な運用・改善を通じて、情報セキュリティレベルを維持・向上させ続けることが求められます。
ISO27001の取得方法の詳細は、以下の記事をご覧ください。
ISO27001の取得事例
実際のISO27001を取得し、自社のセキュリティ体制の強化や対外的なPRにつなげられた取得事例を紹介します。
オーラン株式会社
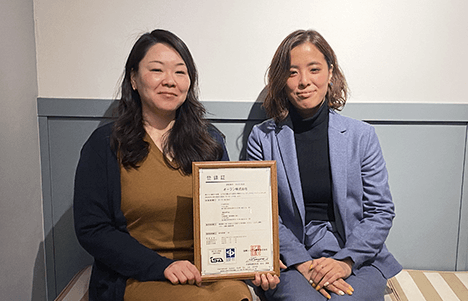
オーラン株式会社は、IT企業向けに「人」というソリューションを提供する会社です。
ISO27001取得を検討したきっかけは、顧客から情報セキュリティに関する規約や契約書などが増え始めたことと、ISO27001の取得について聞かれることが増えたことでした。
| 業種 | WEB制作、人財サービス |
|---|---|
| 規模 | 21~50名以下 |
| ISO27001取得前の課題 | 社内の情報を取り扱うルールが曖昧だった。 |
| ISO27001取得後の効果 |
|
ISO27001を取得したことで、顧客と契約を結ぶ際に締結する情報セキュリティに関する契約書を省略できるようになったなど、対外的な信頼の向上につながりました。また情報の取り扱いに関するルールを統一したことで、従業員の情報セキュリティに対する認識も向上したと実感しているとのことです。
オーラン株式会社の事例の詳細は、以下のインタビュー記事をご覧ください。
PCらいふパソコンレンタルサービス株式会社
PCらいふパソコンレンタルサービス株式会社は、全国各地にパソコンを提供しているパソコンレンタル業の会社です。
ISO27001取得を検討したきっかけは、大手企業や官公庁から見積り依頼をされた際に記入するセキュリティチェックシートに、ISO27001の取得有無の項目が増えたことでした。
| 業種 | パソコンレンタル業 |
|---|---|
| 規模 | 20名以下 |
| ISO27001取得前の課題 | 見積り時にISO取得の有無を確認されることが増え、競合他社も取得していた。 |
| ISO27001取得後の効果 | ISOの取得をPRできるようになり、従業員のセキュリティ意識も高まった。 |
競合他社はすでにISO27001を取得している企業が多かったとのことで、取得したことにより競合他社に取り残されることがなくなったことが大きいと実感されています。
PCらいふパソコンレンタルサービス株式会社の事例の詳細は、以下のインタビュー記事をご覧ください。
ハイキス株式会社
ハイキス株式会社は、半導体の部品製造や各種機能部品の製造などを行う製造業の会社です。
ハイキス株式会社は、ISO27001の他にISO9001(品質マネジメントシステム)も同時取得されました。取得を検討したきっかけは、営業におけるPR効果や、社員教育の一環になると感じられたことでした。
| 業種 | 製造業 |
|---|---|
| 規模 | 21~50名以下 |
| ISO27001取得前の課題 | 営業面でのPRや社員教育を強化し、事業をステップアップさせたかった。 |
| ISO27001取得後の効果 | ISOの取得過程を通じて社員の意識が高まった。 |
ISO27001・ISO9001を取得したことで、曖昧になっていたルールや仕組みが明確になり、業務がより円滑に進むようになりました。今後は、営業時に自社の体制をPRしていく予定だということです。
ハイキス株式会社の事例の詳細は、以下のインタビュー記事をご覧ください。
ISO27001に関するよくある質問
ISO27001とISMSは何が違いますか?
ISMSが情報セキュリティを管理する「仕組み」、ISO27001がその仕組みのルールを定めた「規格」です。企業が構築したISMSが、ISO27001の要求事項に適合しているかを第三者機関が評価する制度が「ISO27001認証(ISMS認証)」にあたります。
実務では「ISO27001を取得する」と「ISMS認証を取得する」はほぼ同じ意味で使われており、内容に大きな違いはありません。
ISO27001の取得にはどのくらい費用がかかりますか?
審査費用の相場は約50万円〜150万円です。コンサルティング会社に依頼する場合は、年間約50万円〜200万円が別途かかります。このほか、ISO担当者が作業に充てる工数分の人件費も発生します。
企業規模や適用範囲、審査機関によって金額が変動するため、複数の審査機関から見積もりを取って比較してください。
ISO27001の取得にはどのくらいの期間がかかりますか?
一般的に6か月〜数年程度かかります。取得は「準備→構築→運用→審査→継続運用」の5ステップで進みます。構築したISMSを実際の業務で一定期間運用し、内部監査とマネジメントレビューを行ったうえで審査を受けるためです。
期間は適用範囲の広さや社内の体制によって変わります。全体像を把握したうえで計画的に進めることが重要です。
まとめ
ISO27001は、情報セキュリティマネジメントシステムの国際規格です。取得することで、対外的な信頼の獲得や情報セキュリティリスクの低減などのメリットが期待できるでしょう。
混同しやすいISMSとの違いは「仕組み」であり、ISO27001は「規格」です。また、Pマークは、個人情報保護に特化した国内規格になっています。これらの規格とは成り立ちの違いもありますが、いずれも情報セキュリティのマネジメントシステムの強化が目的という共通点があります。
ISMSを構築するための規格であるISO27001は、さまざまな形で情報を発信・共有することができるようになった現在では、特に必要性が増している規格です。
情報セキュリティに課題を感じている企業は、取得を検討してみてはいかがでしょうか?
ISOプロでは月額4万円から御社に合わせたISO運用を実施中
ISOプロではISO各種の認証取得から運用まで幅広くサポートしております。
また、マニュアル作成など御社に合わせたムダのない運用を心がけており、既に認証を取得しているお客様においてもご提案しております。
サポート料金においても新プランを用意し、業界最安級の月額4万円からご利用いただけます。


月間10万PV越えの業界最大級ISO取得・運用情報サイト「ISOプロ」の編集部。ISO取得や運用に関する悩みや基礎知識を初心者の方にも分かりやすくお届けします。サイトユーザー様がISOに関わる業務を円滑に進められるよう、有益で信頼できる情報発信に努めて参ります。
新しいクラウドサービスの導入や業務変更があった場合は、情報資産だけでなく、関連するリスクや管理策まで見直すことがポイントです。