
C認証とは?審査の4基準・取得の流れとISO42001との違い


FAQC認証に関するよくある質問
C認証とISO/IEC 42001は両方取得できますか?
両方取得できます。国内向けの第三者認証制度と国際規格で、目的も審査範囲も異なるためです。
有効期間はC認証が2年、ISO認証は一般に3年周期です。更新時期が重ならないようご注意ください。

C認証の取得にはどのくらいの費用と期間がかかりますか?
金額は公開されていません。企業規模に応じて異なるため、JDLAの問い合わせフォームでの相談が案内されています。
取得は6ステップで進み、期間の目安も公表されていません。社内の準備状況によって変わります。C認証を取得すればAI法への対応は完了しますか?
完了しません。C認証は体制を第三者が確認する仕組みで、法令対応を代替するものではありません。
認証の取得と、AI法・AI事業者ガイドラインへの対応は、別に進めてください。
取引先から「御社ではAIをどう管理していますか」と聞かれて、答えに詰まった。この記事は、そんな経験をされた企業のご担当者に向けたものです。
C認証は、一般社団法人日本ディープラーニング協会(JDLA)が2026年8月4日に運用を開始した、AIガバナンスの第三者認証制度です。正式名称はAI Governance Core Certification。認証されるのはAIツールの性能ではなく、組織としてAIを管理・運用する体制そのものです。業種や規模を問わず、AIを開発・提供している企業も、業務で利用しているだけの企業も対象になります。
審査で見られるのは4つの中核指標です。利用するAIの把握、リスク対応組織の設置、リスクアセスメント、リスク対応の4つ。認証の有効期間は2年間で、2年ごとに更新審査を受けます。
よく比較されるISO/IEC 42001とは、目的も審査範囲も異なります。どちらが上位という関係ではありません。
この記事では、C認証の審査基準と取得までの流れ、費用と有効期間、そしてISO/IEC 42001との違いと選び分けまでをまとめてわかりやすく紹介します。読み終えたときには、自社にどちらが必要か、何から手をつければよいかまで判断できる状態を目指しています。
参照:JDLA「AIガバナンス第三者認証制度を創設「C認証(AI Governance Core Certification)」を8月4日から運用開始」(外部リンク)
目次
C認証とは?JDLAが2026年8月4日に運用を開始したAIガバナンスの第三者認証制度
C認証とは、一般社団法人日本ディープラーニング協会(JDLA)が運営するAIガバナンスの第三者認証制度です。英語の正式名称はAI Governance Core Certificationです。
運営するJDLAは2017年6月1日に設立された団体で、ディープラーニングを中心とした技術の産業活用を推進しています。C認証は2026年8月4日に一般申請の受付が始まったばかりの新しい制度です。
対象は、業種・規模を問わず、AIを開発・提供、または業務で利用・導入するすべての法人。民間企業だけでなく、自治体その他の公法人も含まれます。
認証されるのはAIツールではなく法人のAIガバナンス体制
C認証で審査されるのは、個別のAIツールの性能ではありません。組織としてAIを適切に管理・運用するための体制が整っているかどうかです。
この違いは意外と誤解されています。「うちが使っているChatGPTは安全ですか」という問いへの答えではなく、「自社がAIをどう管理しているかを、外部に説明できる状態か」を問う制度だと考えるとイメージしやすいのではないでしょうか。
認証を取得した企業は、その事実を自社Webサイト、会社案内、IR資料、営業資料などに表示できます。取引先や株主に対して、AIの管理体制を第三者の評価付きで示せるようになるわけです。
この「示せる」という点が効いてくる場面は、すでに増えています。ISOプロが業務にChatGPTを導入している企業の経営層401人に行った「企業でのChatGPT活用実態」に関する調査では、活用上の問題や不安として「情報漏洩のリスクなどセキュリティ問題」が36.9%で最も多く、従業員のAIリテラシーについても約4割の経営層が高くないと評価していました。社内の不安が残ったままでは、取引先に説明できる材料もそろいません。
参考:JDLA「AIガバナンス第三者認証制度を創設「C認証」を8月4日から運用開始」(外部リンク)
制度創設の背景|AI法の全面施行とAI事業者ガイドラインの改定
C認証が2026年に登場した背景には、国内のルール整備が一段落したという事情があります。
まず法律です。人工知能関連技術の研究開発及び活用の推進に関する法律、通称AI法が令和7年6月4日に公布され、令和7年9月1日に全面施行されました。AIの研究開発と活用を推進するための法律で、AI戦略本部の設置などが定められています。
次に指針です。総務省と経済産業省がまとめるAI事業者ガイドラインは、令和8年3月31日に第1.2版へ改定されました。AIを開発する側、提供する側、利用する側それぞれが取るべき対応を整理したもので、実務の拠り所になっています。
ここで押さえておきたいのが、この2つの性格です。AI法は研究開発と活用を推進するための法律で、事業者に細かい義務を課して違反を罰するタイプの規制法ではありません。AI事業者ガイドラインも、法的な拘束力を持つものではなく指針です。
法律と指針はそろいましたが、自社の体制がその水準に達しているかを外部に証明する手段がありませんでした。推進する枠組みと守るべき方向性は示されたものの、個々の企業が「うちは大丈夫です」と言う以上のことができない状態です。
JDLAはこの状況を、利用ルールや責任体制、リスク評価の仕組みが未整備のままではトラブルが生じかねないと整理しています。多くの組織がAI活用に踏み切れずにいるか、担当者の判断に頼った属人的な運用になっている。そこを組織としての管理体制に引き上げることが課題だという見立てです。
C認証は、その証明を第三者が担う仕組みとして設計されました。自己申告ではなく外部の評価を通すことで、取引先や株主に対して説明できる形にする狙いがあります。

C認証の審査基準|4つの中核指標で見られること
C認証の審査は、4つの中核指標に沿って行われます。AIに関する要求事項を網羅的に並べるのではなく、AI活用に必要なコア事項に絞り込んでいる点が制度の特徴です。何をどこまで整えればよいのかが見えやすくなっています。
マネジメントシステム規格のように組織全体の運用を体系立てて求めるのではなく、AIを使ううえで外せない4つに的を絞る。この割り切りがあるため、AIガバナンスにこれから取り組む企業でも着手しやすい構成になっています。
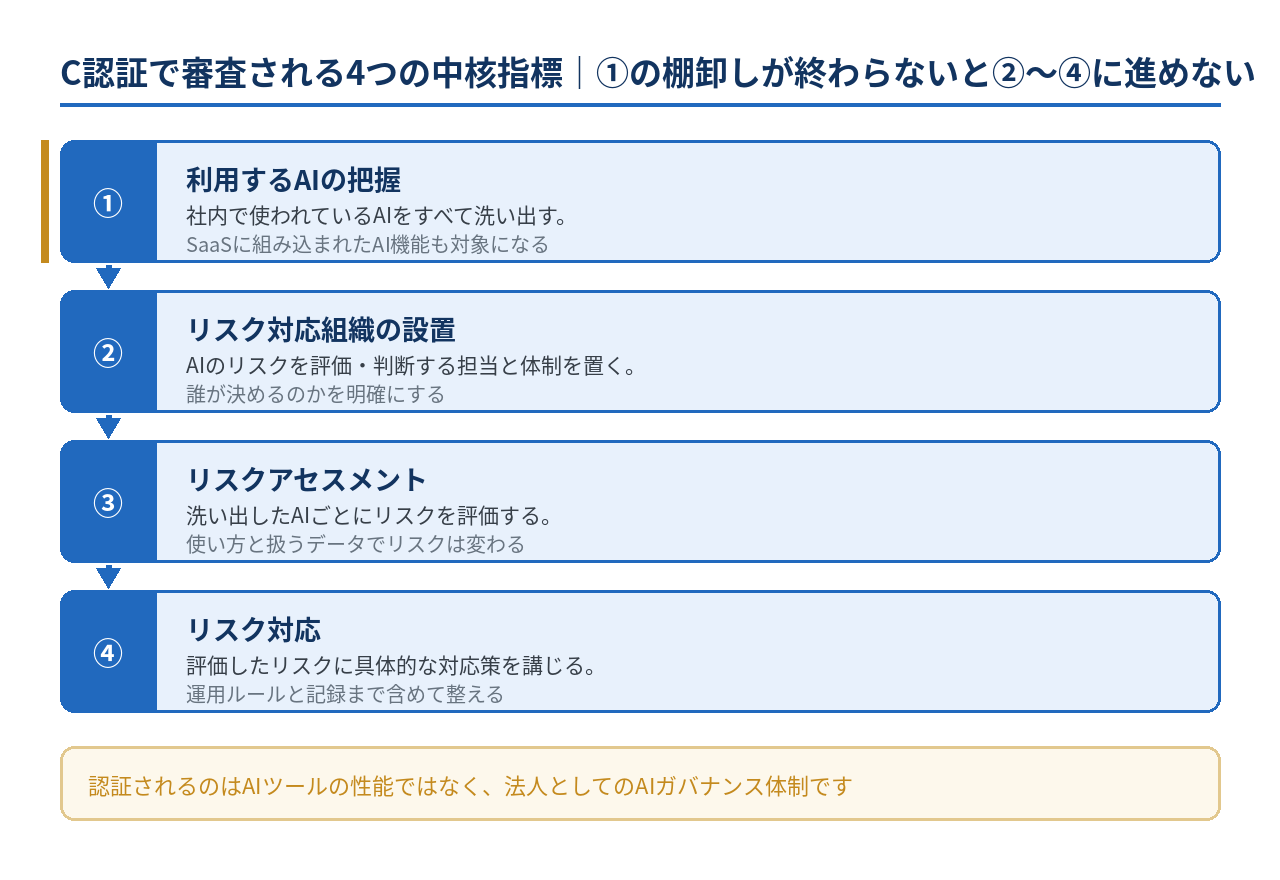
4つは並列に見えますが、実務では順番があります。何を使っているかを把握しなければ、誰が見るかも、どんなリスクがあるかも決められません。表の左から順に整えていくと考えておきましょう。
| 指標 | 何を見られるか | つまずきやすいところ |
|---|---|---|
| ① 利用するAIの把握 | 社内で使われているAIをすべて洗い出せているか | 部門ごとに導入したツールが把握から漏れる |
| ② リスク対応組織の設置 | AIのリスクを評価・判断する担当や組織が置かれているか | 担当が兼務で、決裁の権限が曖昧になる |
| ③ リスクアセスメント | 利用するAIに潜むリスクが適切に評価されているか | ツール単位で止まり、使い方まで見ていない |
| ④ リスク対応 | 特定したリスクに具体的な対応策が講じられているか | ルールは作ったが記録が残っていない |
4つの指標を自社に当てはめる|AI利用の棚卸しから始める
最初のつまずきどころは①です。利用中のAIを洗い出せていない状態では、②以降のどれにも着手できません。
見落としやすいのが、AIツールとして導入した覚えのないものです。議事録の自動作成、メールの下書き提案、問い合わせの自動応答。業務で使っているSaaSに後から追加されたAI機能は、情報システム部門の管理台帳に載っていないケースが少なくありません。
この「把握できていない利用」の規模は、調査からも見えてきます。ISOプロが経営者・役員・情報システム部門従事者を対象に行った「超高性能AIの普及に伴うシャドーAIの実態とAIガバナンス」に関する調査では、利用状況を把握・管理できており大きな問題はないと答えた企業は25.3%にとどまりました。一方で、把握はしているが一部シャドーAIが発生しているが44.5%、十分把握できておらず発生の可能性があるが20.6%を占めています。
無断利用の要因として最も多かったのは「業務効率を上げたい」で40.1%。次いで「最新のAIをすぐ使いたい」が32.1%、「社内ルール・ガイドラインが不十分」が28.9%と続きます。現場が悪意で動いているわけではなく、使いたい気持ちに社内の整備が追いついていない構図です。
自社は対象になるか|AIを開発・提供する側と業務で利用する側で見られる範囲が変わる
C認証の対象は、業種・規模を問わず、AIを開発・提供、または業務で利用・導入するすべての法人です。つまり「AIを作っていないから関係ない」とはなりません。
ただし、立場によって審査で見られる範囲は変わります。自社がどちらに近いかで、準備する内容も変わってきます。
| 立場 | 該当する企業の例 | 重点的に見られるところ |
|---|---|---|
| AIを開発・提供する | AI開発会社、AI機能を載せたSaaS提供事業者 | 提供するAIの設計・学習データ・出力に関するリスク管理 |
| 業務でAIを利用・導入する | 製造業、建設業、商社、士業、自治体など | 社内で使うAIの把握と、利用ルール・責任体制の整備 |
| 両方にまたがる | 自社開発のAIを社内でも使っている企業 | 提供側と利用側の両方。認証範囲の切り分けが必要になる |
自社開発のAIを社内でも使っている企業は、提供側と利用側の両方に当てはまります。この場合に必要になるのが認証範囲の切り分けです。どの事業・どのサイトを対象にするのかを先に決めておかないと、準備する文書の範囲が膨らんでしまいます。
自治体その他の公法人も対象に含まれます。住民対応の問い合わせ応答や内部事務の文書作成でAIを使い始めた組織は、民間企業と同じ土俵で見られると考えておきましょう。
「うちはAIを使っていない」と考えている企業でも、次のようなものを使っていれば対象です。
- 翻訳ツールや文字起こしツール
- メールや文書の下書きを提案する機能
- 問い合わせ対応の自動応答
- 需要予測や在庫の最適化を行うシステム
- 画像の自動補正や外観検査の判定
対象かどうかで迷ったら、①の棚卸しをしてみると答えが出ます。一覧にした結果、AI機能を持つものが1つもなければ対象外ですし、1つでもあれば対象になります。判断に時間をかけるより、手を動かしたほうが早いケースです。
C認証の取得の流れ|JDLAが示す6ステップ
C認証の取得は、JDLAが示す6つのステップに沿って進みます。特徴的なのは、申請の前に体制整備の支援が組み込まれている点です。認証を受けられる状態を自力で作ってから申請するのではなく、支援を受けながら整えていく設計になっています。
ISO認証では、コンサルタントを使うかどうかは企業の判断に委ねられています。C認証はその工程が制度の流れに最初から入っているため、AIガバナンスの経験者が社内にいない企業でも進めやすい形です。
| ステップ | 内容 | 主に動く主体 |
|---|---|---|
| 1 お問い合わせ・資料請求 | JDLAへ問い合わせ、制度の資料を請求する | 自社 |
| 2 資料送付・制度紹介 | 制度の説明を受け、自社の現状を確認する | JDLA・認定コンサル |
| 3 体制整備支援 | 認定コンサルティング企業の支援を受けて体制を構築する | 自社+認定コンサル |
| 4 申請 | 整えた体制でJDLAへ認証を申請する | 自社 |
| 5 審査 | JDLAが4つの中核指標に沿って審査する | JDLA |
| 6 C認証取得 | 認証委員会の判断を経て認証が付与される | JDLA |
申請から認証取得までの各ステップと認定コンサルティング企業の役割
6ステップのうち、自社の作業量が最も大きいのはステップ3の体制整備支援です。ここで4つの中核指標に対応する仕組みを作ります。
作るものは4つの指標にそのまま対応します。利用中のAIを一覧にした台帳、リスクを評価して判断する担当と権限の定め、AIごとのリスク評価の手順、そして評価結果に応じた運用ルールと記録の残し方。この4点セットがそろって、はじめて申請できる状態になります。
支援を担うのが、JDLAが認定したコンサルティング企業です。2026年8月4日時点で、ABEJA・Elith・Algomatic・キカガク・EY新日本有限責任監査法人・Rossoの6社が登録されています。いずれも先行してC認証を取得した企業から選ばれています。
先行認証取得企業は9社です。ABEJA、富士ソフト、Elith、ステッチ、Algomatic、経営共創基盤、キカガク、EY新日本有限責任監査法人、Rossoが名を連ねています。顔ぶれを見ると、AI開発を本業とする企業だけではありません。システム開発会社や監査法人、経営コンサルティング会社も含まれています。AIを作る企業のための制度ではなく、AIを業務に組み込むすべての法人が対象だという設計が、取得企業の構成にも表れているのではないでしょうか。
審査そのものはJDLAが行い、認証の可否は認証委員会が判断します。支援と審査の担い手を分けることで、公平性を確保する仕組みが設けられています。体制整備を手伝った企業が、そのまま合否まで決められる形にはなっていません。
費用と有効期間|企業規模に応じて異なり、2年ごとに更新審査
費用は企業規模に応じて異なり、金額は公開されていません。JDLAは、認証および更新に要する費用は企業規模に応じて異なるとしたうえで、詳細は問い合わせフォームから相談してほしいと案内しています。相場を調べても出てこないのは、このためです。
有効期間は2年間。2年ごとに更新審査を受けることで、体制が維持されているかを確認します。
| 項目 | 内容 |
|---|---|
| 認証費用 | 企業規模に応じて異なる。金額は非公開でJDLAへの問い合わせが必要 |
| 更新費用 | 2年ごとに発生。こちらも企業規模に応じて異なる |
| 有効期間 | 2年間 |
| 更新審査 | 2年ごとに実施し、体制の継続性を確認する |
ここで押さえておきたいのが更新サイクルです。ISO認証の多くは3年ごとの更新審査ですが、C認証は2年。1年分だけ短い分、体制を作って終わりにはできません。
AIの分野は動きが速く、2年あれば社内で使うツールも入れ替わります。更新審査までの間に新しいAIを導入したなら、その分の棚卸しとリスク評価が積み上がっている必要があります。認証を取った時点の台帳が更新されないまま2年が過ぎると、更新審査で指摘を受けることになりかねません。
予算を組むときは、初年度の取得費用と2年ごとの更新費用を分けて置いておきましょう。そのうえで、台帳の更新やリスク評価の見直しにかかる社内工数も見込んでおくと、運用が始まってから慌てずに済みます。
問い合わせで概算を確認するときは、次の情報をそろえて伝えるとやり取りが短く済みます。
- 従業員数と拠点数
- AIを開発・提供しているか、業務で利用しているだけか
- 利用中のAIツールのおおよその数
- 認証範囲に含めたい事業や部門
C認証とISO/IEC 42001の違い|目的・審査範囲・有効期間で比較
C認証とISO/IEC 42001は、どちらが上位という関係ではありません。目的も審査範囲も異なる別の制度です。ISO/IEC 42001は2023年12月18日に発行された国際規格で、和文名称は「情報技術-人工知能-マネジメントシステム」。AIマネジメントシステム(AIMS)を構築・運用・改善するための要求事項を定めています。
| 項目 | C認証 | ISO/IEC 42001 |
|---|---|---|
| 制度の性格 | 国内の第三者認証制度 | 国際規格 |
| 運営・発行 | 一般社団法人日本ディープラーニング協会(JDLA) | ISO/IEC(2023年12月18日発行) |
| 審査の範囲 | AI活用に必要なコア事項に特化した4つの中核指標 | マネジメントシステム全体の要求事項 |
| 対象 | AIを開発・提供、または業務で利用・導入するすべての法人 | AIベースの製品やサービスを提供もしくは利用する事業者 |
| 有効期間 | 2年間 | 3年間(一般的なISO認証の更新サイクル) |
| 費用の公開 | 非公開(企業規模に応じて異なる) | 審査機関ごとに見積もり |
| 国際的な通用性 | 国内向け | 国際的に通用する |
参考:一般財団法人日本規格協会「ISO/IEC 42001(AIに関するマネジメントシステム規格)が発行されました!」(外部リンク)
参考:経済産業省「AIマネジメントシステムの国際規格が発行されました」(外部リンク)
どちらを選ぶか|判断軸は取引先・AIの使い方・既存のISO運用の3つ
比較表を見ても、自社がどちらを選ぶべきかはすぐには決まりません。判断軸を3つに分けて考えると整理しやすくなります。
1つ目は取引先です。求めてくるのが国内の取引先であれば、C認証で足ります。海外の取引先や、海外に親会社・子会社がある場合は、国際規格であるISO/IEC 42001でなければ通じないことがあります。「どこに説明する必要があるのか」を先に確かめておきましょう。
2つ目はAIの使い方です。業務でAIを使っているだけであれば、コア事項に絞ったC認証のほうが負担は軽くなります。自社でAIを開発して外部に提供している場合は、設計から運用まで一貫した仕組みが求められるため、マネジメントシステム全体を対象とするISO/IEC 42001が合います。
3つ目は既存のISO運用です。すでにISO27001やPマークを運用している企業には、流用できる資産があります。文書管理のルール、内部監査の進め方、マネジメントレビューの枠組み。これらはISO/IEC 42001でもそのまま活きるため、ゼロから作る企業より短い期間で整えられます。
ただし、情報セキュリティのリスクアセスメントと、AIのリスクアセスメントは見るものが異なります。情報資産の機密性・完全性・可用性を守る話と、AIの出力が誤ったときに誰がどう判断するかという話は別物です。既存の枠組みを土台にしつつ、AI固有のリスクは改めて洗い出す必要があります。
併用という選択もあります。まずC認証で体制を形にし、取引や事業の広がりに合わせてISO/IEC 42001へ進む順番です。実際、シャドーAI対策として取り組みたいものを尋ねた調査でも、ISO42001などの国際規格の取得を挙げた企業が33.1%ありました。国内の説明責任を先に満たし、その先で国際基準に合わせていく流れは現実的な進め方だといえます。
参考:一般財団法人日本規格協会「ISO/IEC 42001(AIに関するマネジメントシステム規格)が発行されました!」(外部リンク)
まとめ|C認証は利用中のAIを洗い出すことから始まる
C認証は、JDLAが2026年8月4日に運用を開始したAIガバナンスの第三者認証制度です。審査されるのはAIツールの性能ではなく法人の管理体制で、4つの中核指標に沿って見られます。有効期間は2年間、費用は企業規模に応じて異なります。
最初にやるべきことは、見積もりを取ることでも規程を作ることでもありません。社内で使われているAIを洗い出すことです。ここが固まれば、リスクの評価も、対応する組織の設計も、C認証とISO/IEC 42001のどちらが合うかの判断も進められます。
取引先から聞かれて動き出す企業が多いテーマだからこそ、聞かれる前の準備が効いてきます。自社にどちらの制度が合うのか、何から手をつければよいのか。判断に迷う段階でしたらISOプロにご相談ください。
AIを含めたISO全体の枠組みから整理したい方に向けて、ISO規格の概要資料も無料でお配りしています。社内で認証制度の位置づけを共有するときの下地としてお使いください。
ISOプロでは月額4万円から御社に合わせたISO運用を実施中
ISOプロではISO各種の認証取得から運用まで幅広くサポートしております。
また、マニュアル作成など御社に合わせたムダのない運用を心がけており、既に認証を取得しているお客様においてもご提案しております。
サポート料金においても新プランを用意し、業界最安級の月額4万円からご利用いただけます。


月間10万PV越えの業界最大級ISO取得・運用情報サイト「ISOプロ」の編集部。ISO取得や運用に関する悩みや基礎知識を初心者の方にも分かりやすくお届けします。サイトユーザー様がISOに関わる業務を円滑に進められるよう、有益で信頼できる情報発信に努めて参ります。