
ISMS運用の流れを解説!必要な作業や記録・効率化のポイント


FAQISMS運用の流れに関するよくある質問
ISMS認証の取得後、審査はどのくらいの頻度でありますか?
通常は1年に1回の維持審査と、3年ごとの更新審査があります。

リスクアセスメントは年に1回実施すればよいですか?
定期的な実施に加え、システムの導入や組織変更などの変化があったときにも見直します。
ISMS運用の負担を減らすにはどうすればよいですか?
業務に沿ったルールを整え、既存の台帳や業務システムを活用して記録の重複を減らしましょう。
ISMS認証は、取得すれば情報セキュリティ対策が完了するわけではありません。
認証を維持し、情報資産を適切に保護するには、リスクアセスメントや従業員教育、内部監査などを継続的に実施し、運用状況を評価・改善する必要があります。
しかし、実際に何をいつ実施すればよいのか、どのような記録を残せばよいのかわからず、運用に負担を感じる担当者も多いのではないでしょうか。
そこで本記事では、ISMS運用の基本から、具体的な実施事項や年間スケジュール、必要な文書・記録まで解説します。
目次
ISMS取得後の運用とは?
ISMS運用とは、ISO27001に基づいて構築した情報セキュリティマネジメントシステムを継続的に実施・評価・改善する活動です。
ISMS認証は取得して終わりではなく、情報資産や情報セキュリティ上のリスクを適切に管理し、組織の状況に合わせて仕組みを見直していく必要があります。
ISMS運用は、次のPDCAサイクルに沿って進めるのが基本です。
- Plan(計画):情報セキュリティ方針や目標を定め、リスクアセスメントを行って対策を計画する
- Do(実施):計画した管理策を実施し、従業員への教育・訓練を行う
- Check(評価):管理策の実施状況の確認や内部監査、マネジメントレビューで運用を評価する
- Act(改善):不適合への是正処置を行い、改善点を次の計画に反映する
こうした活動を確実に進めるには、担当者や実施時期を明確にし、実施結果を記録しておくことが欠かせません。日常業務にISMS運用を組み込み、定期的な評価と改善を繰り返すことで、情報セキュリティを継続的に維持・向上させられます。

ISMS運用で実施する主な活動
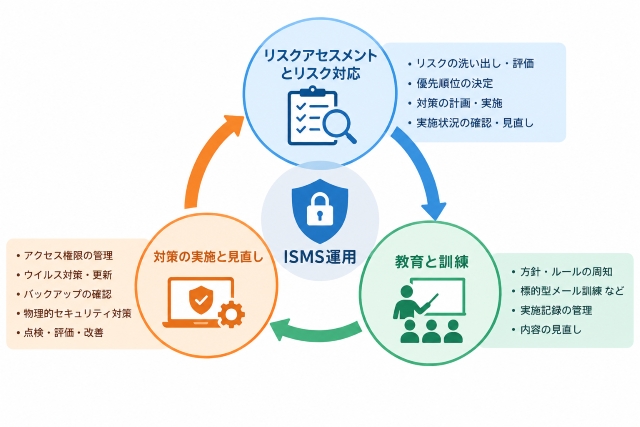
ISMS運用では、情報セキュリティリスクの評価と対策、従業員教育、管理策の実施状況の確認などを継続的に行います。重要なのは、認証取得時に定めたルールを守るだけでなく、業務やシステムの変化に応じてリスクを見直し、必要な対策を実施することです。
情報セキュリティリスクアセスメントとリスク対応
情報セキュリティリスクアセスメントでは、情報資産にどのような脅威や脆弱性があるかを洗い出し、情報漏えいやデータの消失、システム停止などにつながるリスクを評価します。
評価結果に基づいて優先順位を決め、必要な対策を計画・実施することが重要です。
【具体的な活動例】
- 情報資産台帳を見直し、保有する情報や利用するシステムを把握する
- 情報漏えいや不正アクセス、紛失などのリスクを洗い出す
- リスクの発生可能性や影響度を評価し、対応の優先順位を決める
- リスク対応計画を作成し、必要な管理策を実施する
- 対策の実施状況やリスクの変化を確認し、必要に応じて計画を見直す
リスクアセスメントは、年間計画に沿って定期的に実施するだけでなく、新しいシステムの導入や組織変更、重大なセキュリティインシデントの発生など、リスクに影響する変化があった場合にも見直すことが大切です。
情報セキュリティ教育と訓練
情報セキュリティ教育と訓練は、従業員がルールを理解し、日常業務で適切な行動を取れるようにするために必要です。規程や対策を整備していても、従業員が内容を理解していなければ、情報漏えいや誤操作などのリスクを十分に抑えられません。
【主な実施内容】
- 情報セキュリティ方針や社内規程、情報の取り扱いルールを周知する
- 標的型メールやフィッシング、不審な添付ファイルへの対処方法を教育する
- パスワード管理やアクセス権限、端末の持ち出しなどの注意点を伝える
- インシデント発生時の報告先や初動対応を周知する
- 必要に応じて標的型メール訓練やインシデント対応訓練を実施する
教育後は、実施日や対象者、教育内容、受講状況などを記録しておくと、計画どおりに実施できたかを確認できます。また、訓練結果や実際に発生したインシデントを踏まえて教育内容を見直すことで、より実効性のある教育につなげられます。
情報セキュリティ対策の実施と見直し
情報セキュリティ対策は、リスクアセスメントの結果に基づいて実施し、定期的に有効性を確認することが重要です。対策を導入しただけで安心せず、定めたルールが現場で守られているか、現在のリスクに対応できているかを継続的に確認します。
【具体的な活動例】
- アクセス権限を定期的に確認し、異動や退職に応じて適切に変更・削除する
- ウイルス対策やソフトウェアの更新、脆弱性への対応を適切に行う
- バックアップの取得状況やデータの復旧手順を確認する
- 入退室管理や機器の持ち出し管理など、物理的なセキュリティ対策を実施する
- セキュリティインシデントや規程違反が発生した場合は、原因を調査して再発防止策を講じる
- 対策の実施状況や点検結果を記録し、必要に応じて管理方法を見直す
これらの活動を継続するには、担当者や実施時期、確認方法を明確にしておくことが大切です。日常的な点検と定期的な評価を組み合わせ、リスクの変化や運用上の課題を把握することで、ISMSの実効性を維持できます。
ISMS運用の年間スケジュール
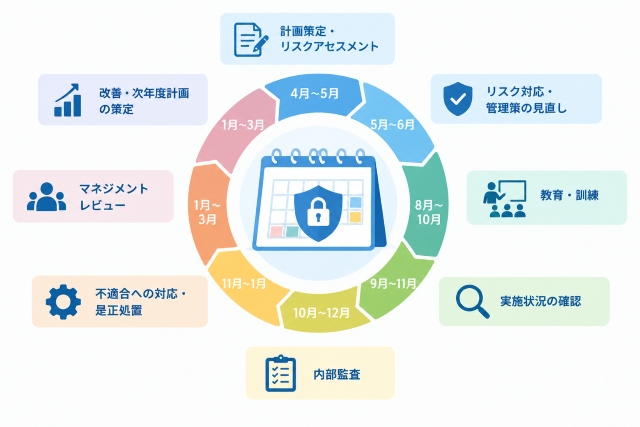
ISMS運用を継続するには、年間を通じた活動計画を立て、リスクアセスメントや従業員教育、内部監査などを計画的に実施することが重要です。実施時期をあらかじめ決めておけば、対応漏れや審査前の業務集中を防ぎ、担当者の負担を分散できます。
年間スケジュールの一例を、以下の表にまとめました。
| 時期 | 主な実施事項 | 実施内容 |
|---|---|---|
| 4月〜5月 | 年間計画の策定・リスクアセスメント | 年間の運用計画を立て、情報資産やリスクの変化を確認する |
| 5月〜6月 | リスク対応・管理策の見直し | リスク評価に基づいて対策を決め、必要な管理策を実施する |
| 6月〜8月 | 情報セキュリティ教育・訓練 | 従業員に規程やルールを周知し、必要に応じて訓練を行う |
| 8月〜10月 | 管理策の実施状況の確認 | アクセス権限やバックアップ、機器管理などの実施状況を確認する |
| 9月〜11月 | 内部監査 | ISMSが規程や要求事項に沿って運用されているかを確認する |
| 10月〜12月 | 不適合への対応・是正処置 | 内部監査などで見つかった問題の原因を調査し、再発防止策を講じる |
| 11月〜翌年1月 | マネジメントレビュー | 内部監査の結果やリスクの変化、運用上の課題などを経営層が評価する |
| 1月〜3月 | 改善・次年度計画の策定 | 評価結果を踏まえて改善を進め、次年度の運用計画に反映する |
※上記はあくまで一例です。実際のスケジュールは、組織の規模や業務内容、リスクの状況、認証機関による維持審査・更新審査の日程などに応じて調整しましょう。
また、情報セキュリティインシデントの発生や組織変更、新システムの導入などがあった場合は、年間計画とは別にリスクや管理策を見直す必要があります。年間スケジュールを作成した後も、実施状況を定期的に確認し、必要に応じて計画を修正しましょう。
ISMS運用で必要な記録・文書
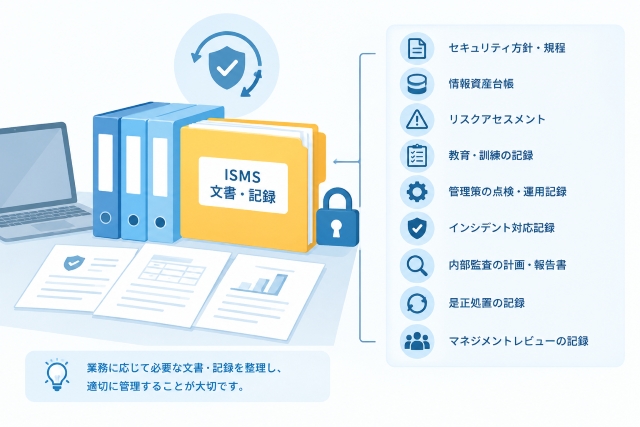
ISMSの運用では、実施した活動や判断、改善の結果を確認できるよう、必要な文書や記録を適切に管理することが重要です。
文書はルールや手順を明確にするために作成し、記録は実際に活動を実施したことや、その結果を証明するために残します。必要な文書・記録を整理しておけば、運用状況を把握しやすくなり、内部監査や認証審査にも対応しやすくなります。
ISMS運用で管理する主な文書・記録と、その目的は以下のとおりです。
| 文書・記録の例 | 主な目的・内容 |
|---|---|
| 情報セキュリティ方針・規程 | 組織の基本方針や情報資産の取り扱いルール、責任範囲を明確にする |
| 情報資産台帳 | 保有する情報資産や管理責任者、保管場所などを把握する |
| リスクアセスメントの記録 | 特定したリスクや評価結果、対応の優先順位を確認できるようにする |
| リスク対応計画・適用宣言書 | リスクへの対応方針や実施する管理策、その適用状況を整理する |
| 教育・訓練の記録 | 実施日や対象者、教育内容、受講状況などを記録する |
| 管理策の点検・運用記録 | アクセス権限の確認やバックアップ、設備管理などの実施状況を把握する |
| インシデント対応記録 | 発生した事象や原因、対応内容、再発防止策を記録する |
| 内部監査の計画・報告書 | 監査の対象や結果、発見された不適合や改善事項を確認する |
| 是正処置の記録 | 不適合の原因や対応内容、再発防止策の実施状況を管理する |
| マネジメントレビューの記録 | 経営層による評価や決定事項、改善に向けた指示を記録する |
ただし、すべての文書・記録を一律に作成すればよいわけではありません。ISO27001の要求事項や組織のリスク、業務内容に応じて必要なものを整理し、適切に管理することが大切です。
既存の業務システムや管理台帳を活用すれば、重複した記録作成を減らし、運用の負担を抑えやすくなります。
ISMS運用における内部監査とマネジメントレビューの重要性
ISMSを有効に機能させるには、内部監査とマネジメントレビューを通じて運用状況を評価し、課題の発見と改善につなげることが重要です。
内部監査で現場の問題を把握し、マネジメントレビューで経営層が改善方針を決定することで、情報セキュリティ対策の実効性を高められます。
内部監査で運用状況を確認する
内部監査は、ISMSのルールが実際の業務で守られ、情報セキュリティ対策が適切に機能しているかを確認できる重要な機会です。
規程や手順を整備していても、現場で実施されていなければ、情報漏えいや不正アクセスなどのリスクを十分に抑えられません。定期的に運用状況を確認することで、ルールと実態のずれや管理上の不備を早期に発見できます。
マネジメントレビューで改善方針を決定する
マネジメントレビューは、内部監査の結果やリスクの変化などを踏まえ、経営層がISMSの改善方針を決定する場です。
人員や予算の確保、管理策の見直しなど、現場だけでは判断が難しい課題にも組織として対応できます。
不適合への是正処置と継続的改善
内部監査などで不適合が見つかった場合は、原因を分析して是正処置を行い、その効果を確認する必要があります。問題の修正だけで終わらせず、再発防止につなげることで、ISMSを継続的に改善できます。
これらの活動を記録し、次の評価や改善計画に反映することが、実効性のある運用につながります。
ISO27001(ISMS)取得後の定期審査とは?
ISMS認証の取得後は、認証を維持するために、認証機関による定期的な審査を受ける必要があります。
ISO27001の認証は、取得時点の体制だけでなく、その後も情報セキュリティマネジメントシステム(ISMS)が適切に運用されていることが重要です。定期審査では、リスクへの対応や管理策の実施状況、内部監査やマネジメントレビューの結果などが確認されます。
なお、現在のISMS認証の基準となる規格は、2022年10月25日に発行されたISO/IEC 27001:2022です。2013年版からの移行期限は2025年10月31日で終了しているため、運用中の規程や適用宣言書が、2022年版の附属書Aの管理策(93項目)に対応しているかも確認しておきましょう。
維持審査
維持審査は、認証取得後、ISMSが継続して適切に運用されているかを確認するための審査です。
認証取得後、通常は1年に1回実施され、運用状況や前回審査で指摘された事項への対応などが確認されます。
更新審査
更新審査は、認証の有効期間が満了する前に、ISMSが引き続き規格の要求事項を満たし、有効に機能しているかを確認する審査です。
通常、認証周期の3年ごとに実施され、ISMS全体の運用状況や継続的改善の取り組みなどが評価されます。
ISMS運用を円滑に進めるポイント
ISMSを形だけの仕組みにせず、実際の業務に定着させるには、自社の業務やリスクに合った運用ルールを整え、担当者や責任範囲を明確にすることが重要です。
日常業務の中で無理なく実施できる仕組みを整え、継続的に運用できる体制をつくりましょう。
業務に沿った運用ルールを整備する
ISMSの運用ルールは、実際の業務内容や情報資産の取り扱いに合わせて整備することが大切です。
現場の実態に合わないルールは守られにくく、運用の形骸化につながります。既存の業務手順やシステムを活用しながら、情報の取り扱いやアクセス権限、インシデント発生時の報告方法などを具体的に定めましょう。
担当者と責任範囲を明確にする
ISMSの運用では、誰が何を担当し、誰が判断するのかを明確にする必要があります。責任範囲が曖昧だと、リスクの見直しや記録の更新、問題発生時の対応が遅れるおそれがあります。
ISMS管理責任者や各部門の担当者、承認者などの役割を定め、担当者が不在の場合の対応方法も決めておくと、安定した運用につながります。
文書や記録の管理負担を抑える
文書や記録の管理負担を抑えるには、必要な情報を整理し、重複した作業を減らすことが効果的です。
既存の台帳や業務システムを活用し、保存場所や更新担当者、保存期間を統一すれば、記録の作成・検索にかかる手間を削減できます。
ただし、効率化を優先して必要な記録が不足しないよう、規格の要求事項や自社の運用に照らして管理対象を決めましょう。
まとめ
この記事では、ISMS運用の基本から、具体的な実施事項や年間スケジュール、必要な文書・記録、内部監査やマネジメントレビューの重要性について解説しました。
ISMSは認証を取得して終わりではなく、リスクアセスメントや従業員教育、管理策の実施状況の確認などを継続し、情報セキュリティを維持・向上させることが重要です。また、内部監査やマネジメントレビューで課題を把握し、是正処置や継続的な改善につなげる必要があります。
円滑な運用を実現するには、年間スケジュールを作成して必要な活動を計画的に進めるとともに、自社の業務に合ったルールや役割分担を整えることがポイントです。文書や記録は必要なものを整理し、日常業務の中で無理なく管理できる仕組みをつくりましょう。
ISOプロでは月額4万円から御社に合わせたISO運用を実施中
ISOプロではISO各種の認証取得から運用まで幅広くサポートしております。
また、マニュアル作成など御社に合わせたムダのない運用を心がけており、既に認証を取得しているお客様においてもご提案しております。
サポート料金においても新プランを用意し、業界最安級の月額4万円からご利用いただけます。



月間10万PV越えの業界最大級ISO取得・運用情報サイト「ISOプロ」の編集部。ISO取得や運用に関する悩みや基礎知識を初心者の方にも分かりやすくお届けします。サイトユーザー様がISOに関わる業務を円滑に進められるよう、有益で信頼できる情報発信に努めて参ります。
例えば、審査の2〜3か月前までに内部監査とマネジメントレビューを終えておけば、見つかった不適合への是正処置まで完了させ、その記録を残した状態で審査に臨めます。審査の直前に記録をまとめて作成するのではなく、日常業務の中で記録を残す流れをつくっておきましょう。