ISO認証の取得・運用を支援する「ISOプロ」を運営する株式会社ISOプロは、従業員数300名以下の中小企業の経営者・役員と情報システム担当者を対象に、サイバーリスクへの危機感とセキュリティ投資について調査しました。
「中小企業におけるサイバーリスクの危機感とセキュリティ投資」に関する調査概要
【調査期間】2026年10月29日(木)~11月2日(月)
【調査方法】PRIZMAによるインターネット調査
【調査人数】1,010人
【調査対象】従業員数300名以下の中小企業の経営者・役員または情報システム担当者と回答したモニター
【調査元】株式会社ISOプロ
【モニター提供元】サクリサ
約6割がサイバーリスクへの危機感を高める中、今後のセキュリティ予算の「増額」を決定・検討している中小企業は約4割に
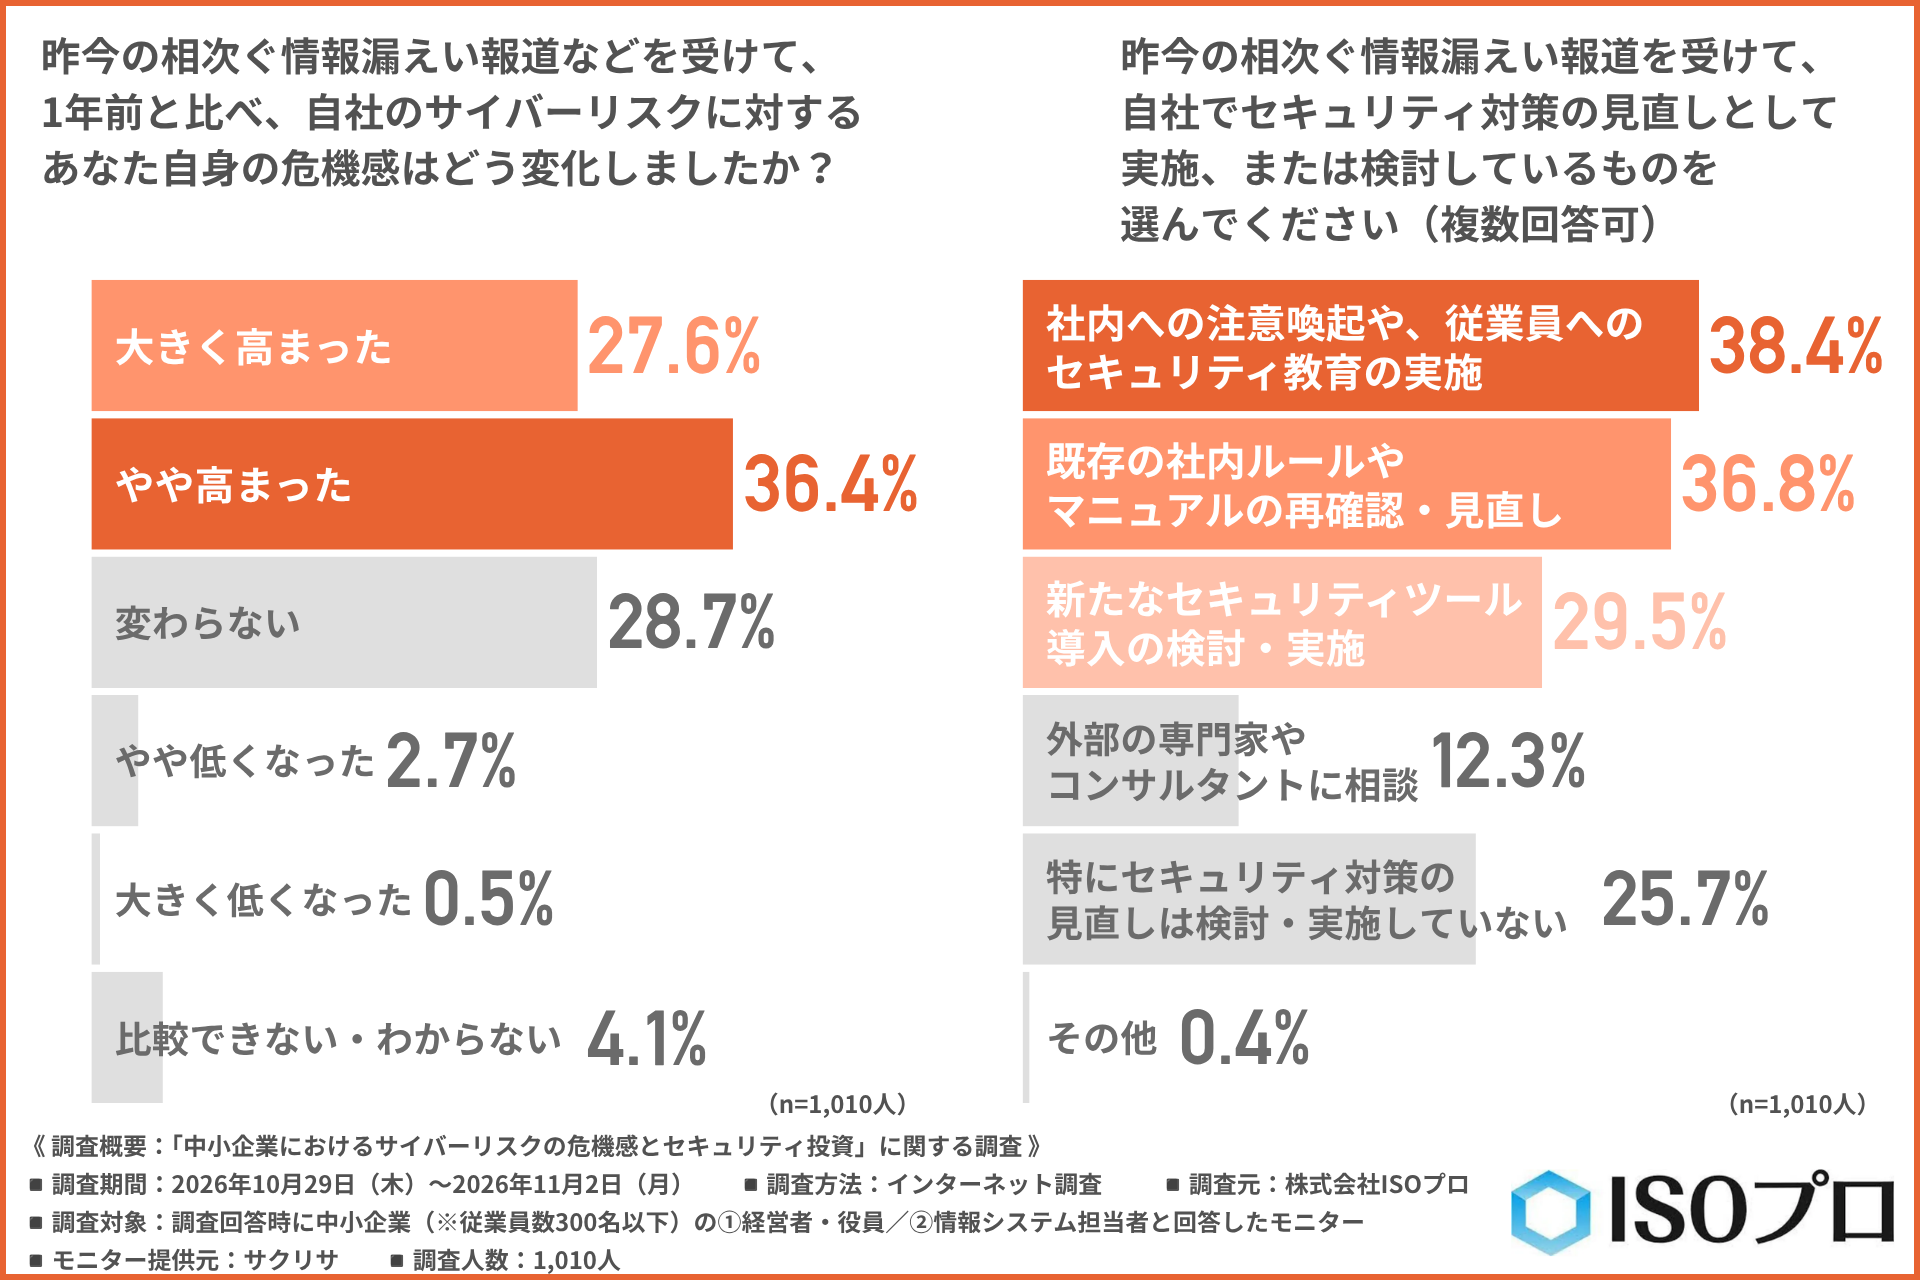
1年前に比べて自社のサイバーリスクへの危機感が「大きく高まった」と答えた人は27.6%、「やや高まった」と答えた人は36.4%でした。対策の見直しで最も多かったのは、社内への注意喚起や従業員へのセキュリティ教育(38.4%)でした。
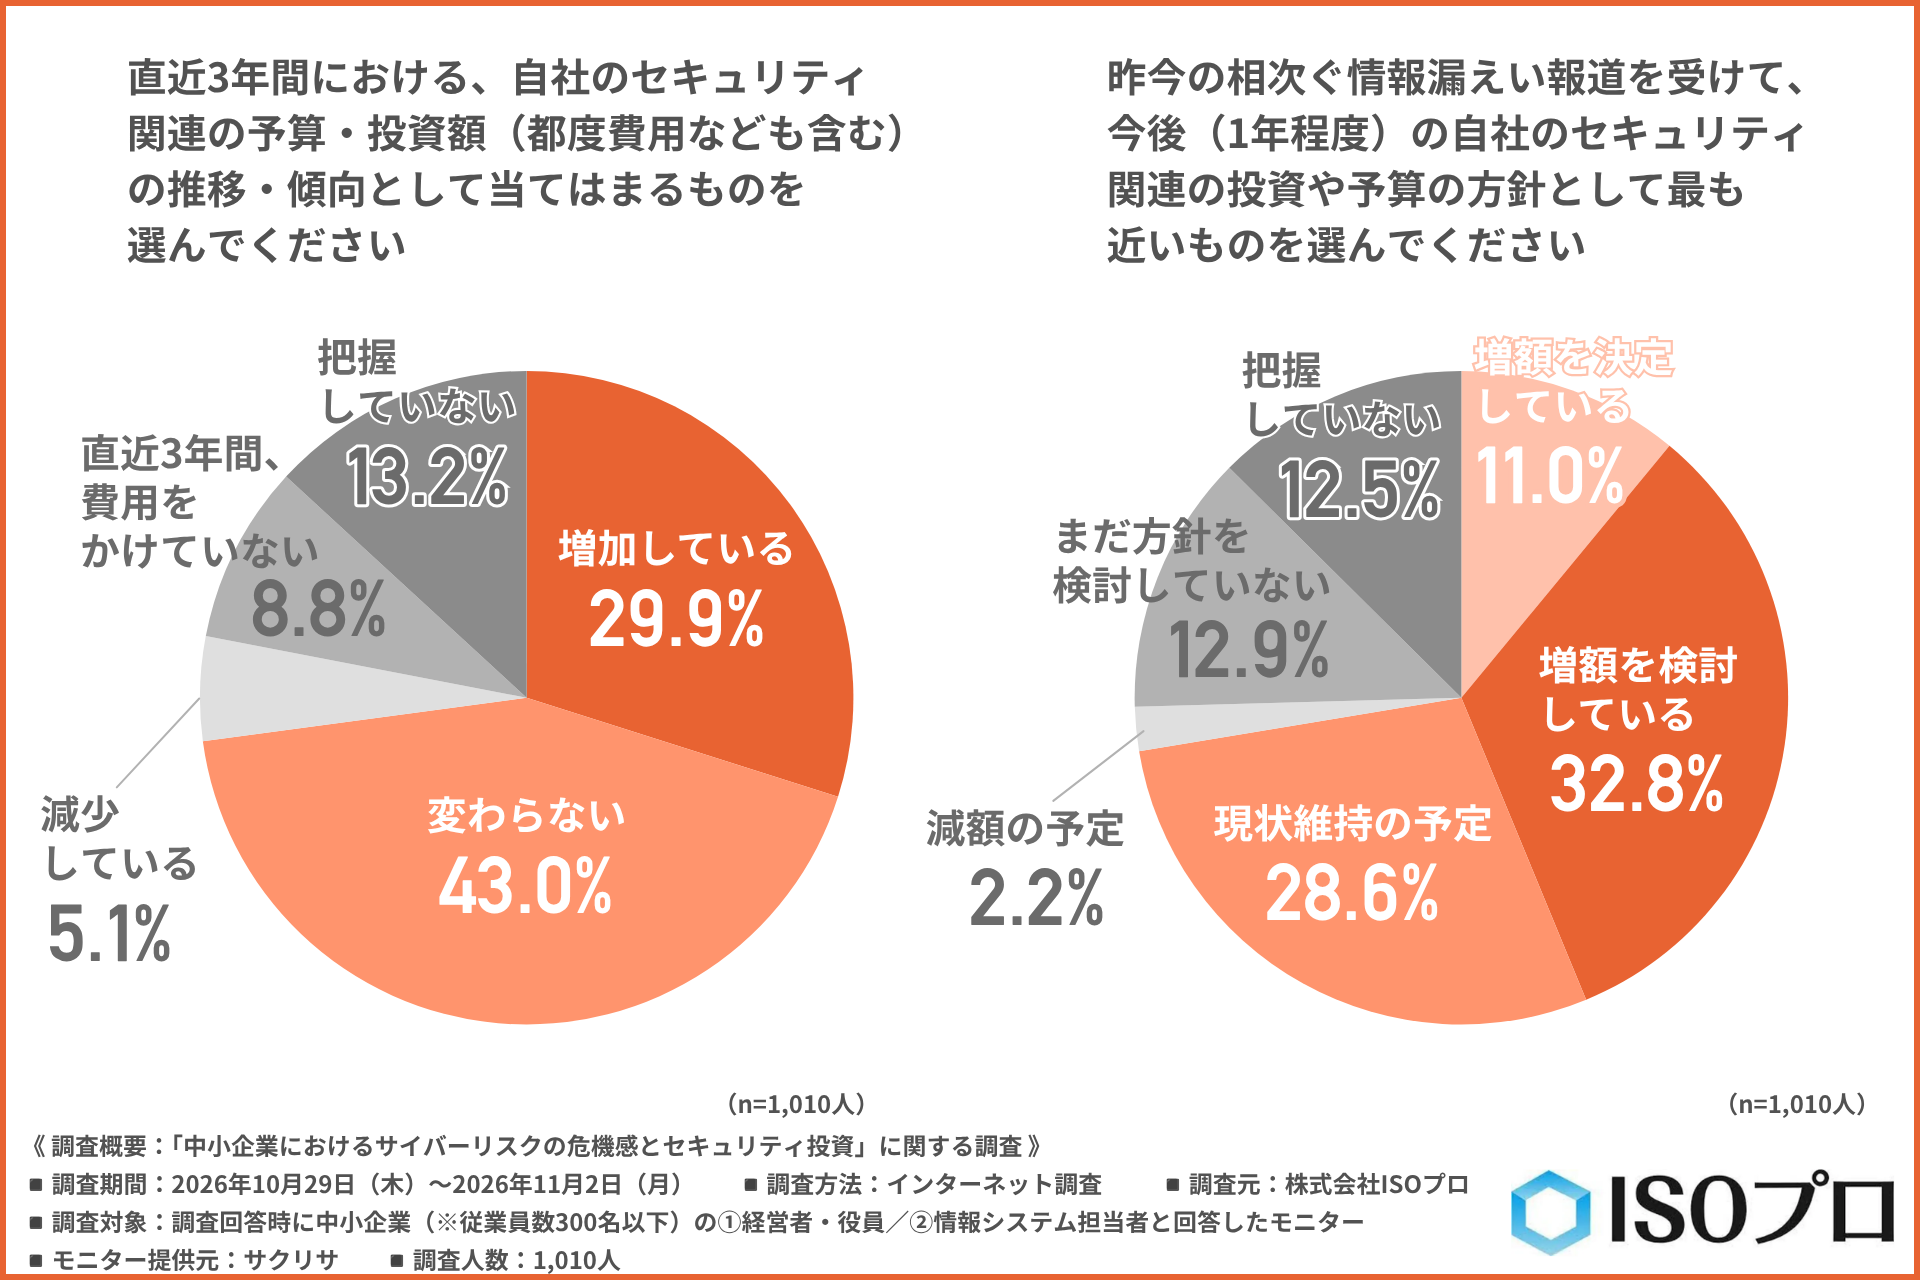
今後1年程度のセキュリティ予算については、11.0%が「増額を決定」、32.8%が「増額を検討」と回答しました。合わせると43.8%です。
社内のセキュリティルール運用、約4割が「通常業務と兼任」で管理。リソース不足に悩む中小企業の実態
セキュリティ対策を実施していると答えた815人のうち、43.4%が、情報資産の管理ルールやITツールの利用規程を担当者が他の業務と兼任で管理していると回答しました。ルールやマニュアルの運用上の課題では、人員・時間の不足(28.1%)と予算の不足(27.2%)が上位に挙がりました。
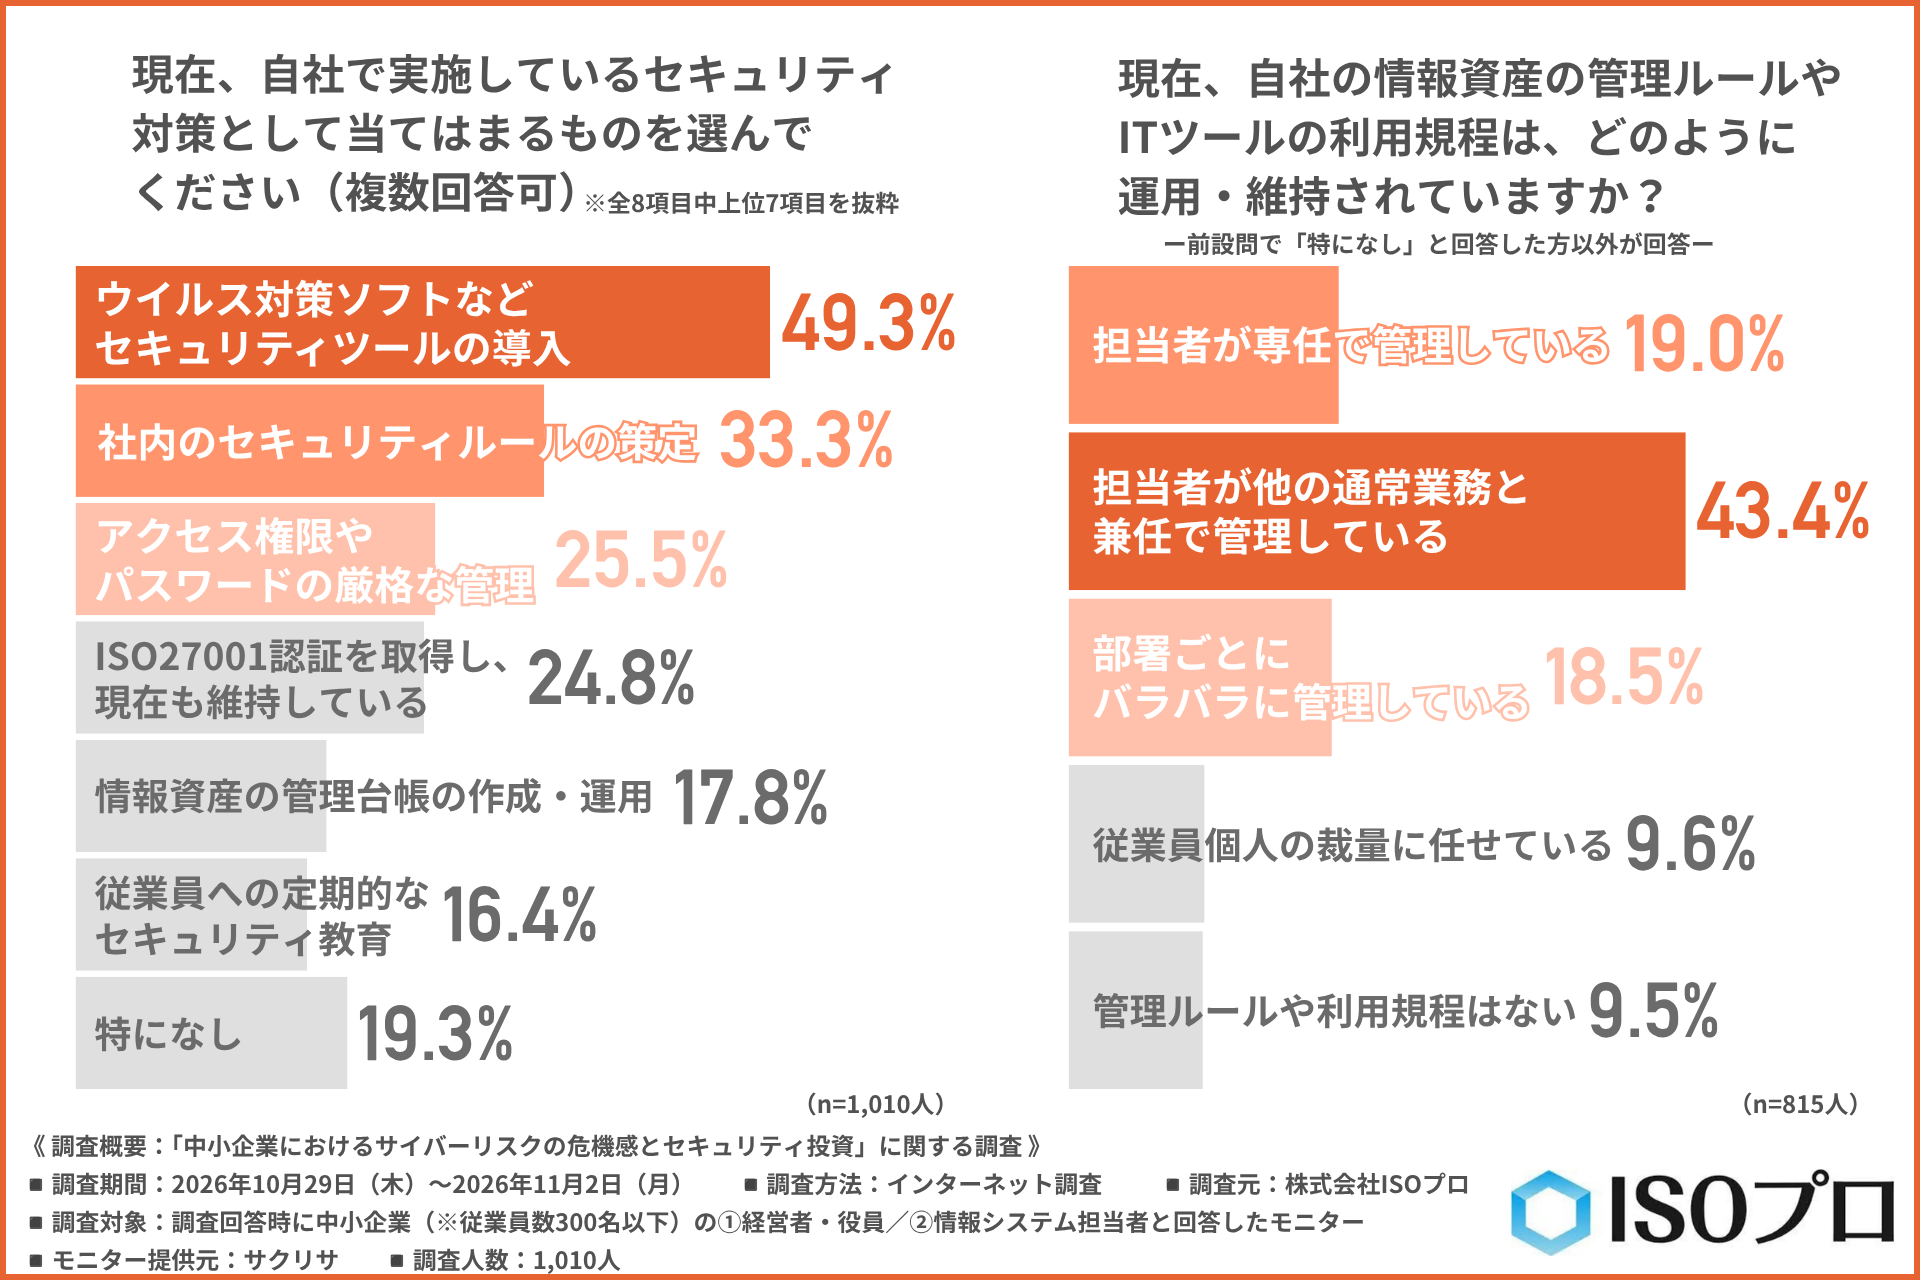
未取得企業の約2割がISO27001(ISMS)の取得を前向きに検討。取得済み企業が実感するメリットとは
ISO27001(ISMS)認証の取得・維持を選択しなかった760人のうち、8.0%が取得に向けて準備・申請を進め、15.9%が情報収集や比較検討をしていると答えました。
認証を取得・維持していると答えた250人のうち、50.8%が、守るべき重要なデータやシステムを把握できていることをメリットに挙げました。48.0%は、自社のセキュリティ管理体制を取引先や顧客に客観的に示せることを挙げています。
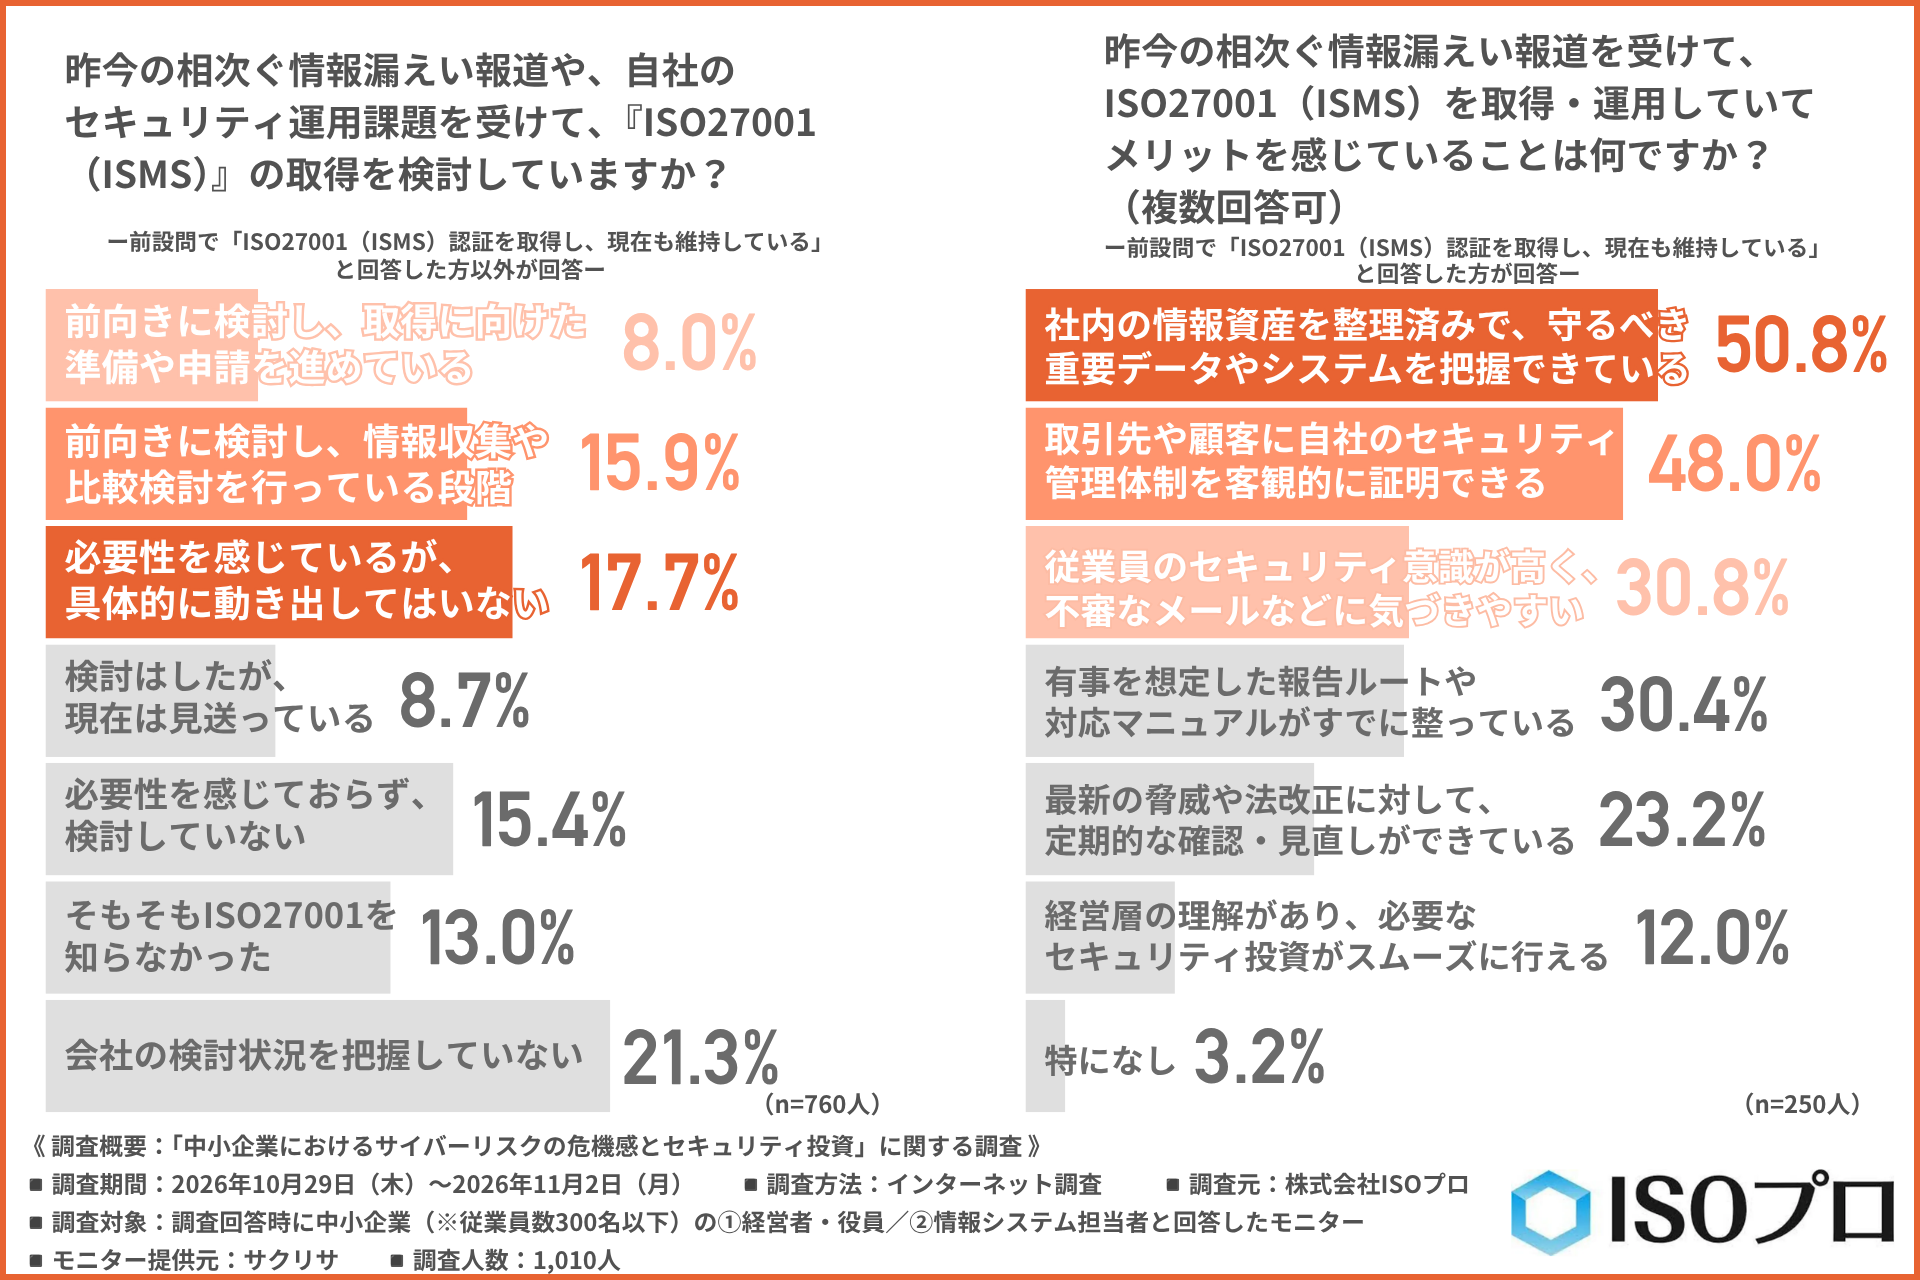
※グラフはプレスリリース掲載時のものです。回答人数から小数第1位まで算出すると、今後の予算方針を「把握していない」は12.6%、管理ルールや利用規程が「ない」は9.4%、ISO27001の取得について「必要性を感じているが、具体的に動き出してはいない」は17.6%です。
調査結果の詳細は、以下のプレスリリースでご覧いただけます。